Dê o primeiro passo em direção à excelência em segurança cibernética
Por que Nexusguard?

Mais de 15 anos

Confiado por mais de 100

Protegendo 50.000

40+


Saiba mais sobre os cursos da Nexusguard Academy
Proteção de Origem (OP)
Vamos começar a conversa
Por que Nexusguard?
Mais de 15 anos
Confiado por mais de 100
Protegendo 50.000
40+
Fale com nosso especialista em segurança
Proteção de origem para infraestrutura de missão crítica

Como funciona
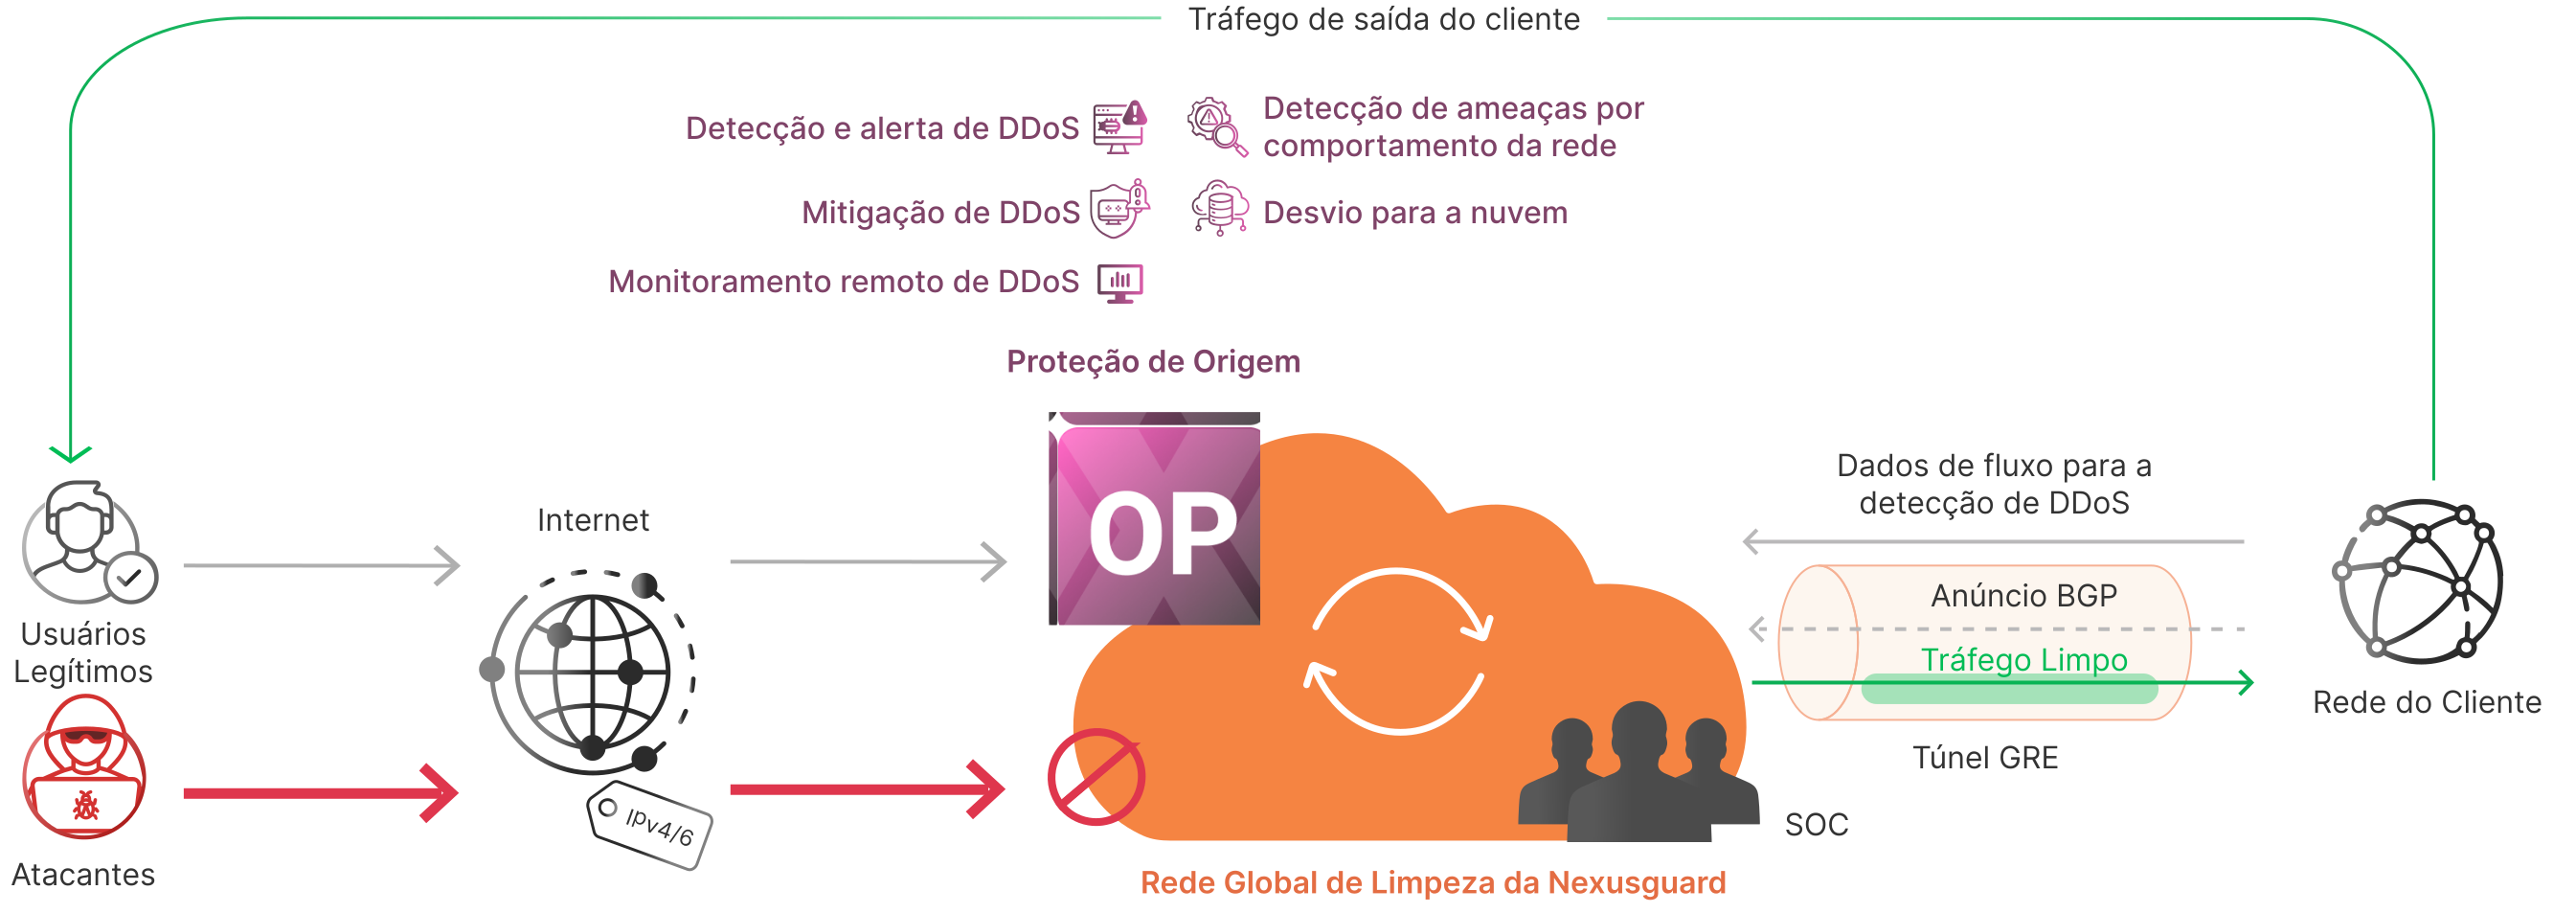
Quando um ataque malicioso é detectado, o aplicativo Event Notifier envia alertas imediatamente por e-mail, SNMP Trap ou syslog. O Nexusguard então aproveita o Border Gateway Protocol (BGP) para anunciar a rota do prefixo IP /24 de destino para a Internet. Sob demanda, o tráfego é facilmente desviado para os centros de depuração distribuídos globalmente da Nexusguard, onde é submetido a uma limpeza rigorosa.
Aproveitando a sofisticada coleta de dados de fluxo e a análise em tempo real, o serviço detecta e atenua rapidamente possíveis ameaças de DDoS, garantindo proteção imediata com latência mínima.
Depois que o tráfego malicioso é filtrado, o tráfego limpo e legítimo é roteado com segurança de volta às redes dos clientes por meio de túneis de encapsulamento de roteamento genérico (GRE), garantindo um serviço ininterrupto e uma proteção robusta
Principais recursos para uma defesa de rede inigualável

Proteja-se contra ataques volumétricos
Protege CSPs e clientes downstream dos maiores ataques de DDoS L3-L4 usando as melhores técnicas de mitigação de ataques de DDoS

Detecção de modo inteligente
O Modo Inteligente baseado em IA aprende e se adapta dinamicamente aos padrões de tráfego, permitindo a detecção rápida de ameaças cibernéticas com extrema precisão e minimizando os falsos positivos.

Desvio de tráfego automatizado
O aplicativo Cloud Diversion oferece redirecionamento de tráfego altamente autônomo e totalmente automatizado, garantindo operações perfeitas e maior confiabilidade, tudo sem intervenção manual.

Mitigação cirúrgica
Remove automaticamente o tráfego de ataque e, ao mesmo tempo, garante que o fluxo de tráfego legítimo seja ininterrupto.

Análise de dados de fluxo
O mecanismo de detecção em várias camadas analisa meticulosamente os dados de tráfego, identificando anomalias e possíveis ameaças com precisão.
Entrega de tráfego limpo
Uma vez eliminado, o tráfego limpo é roteado com segurança de volta às redes dos clientes por meio de túneis GRE, Direct Connect ou VLAN, garantindo um serviço ininterrupto.
Vantagens estratégicas para um tempo de atividade ininterrupto

Defesa de ponta a ponta

Proteção IP individual

Serviço ininterrupto




Perguntas frequentes
Sim, a proteção contra DDoS é essencial mesmo que você tenha um firewall, pois os firewalls não são projetados para mitigar os ataques em grande escala e sofisticados, característicos dos incidentes de DDoS.
O Nexusguard precifica a proteção DDoS em nível de rede com base no tamanho da rede protegida, na intensidade de proteção necessária nas camadas 3 a 4 e em quaisquer serviços adicionais necessários. Entre em contato conosco para obter planos personalizados que atendam às necessidades de proteção e ao orçamento da sua rede.
Características
Proteção contra DDoS
Um conjunto robusto de regras projetado para combater ataques de inundação, incluindo inundações de IP, TCP, UDP, ICMP, SSL/TLS e SIP. Esses ataques sobrecarregam os sistemas, inundando-os com solicitações excessivas, esgotando recursos e bloqueando tráfego legítimo. O antiinundação garante que os sistemas permaneçam responsivos e operacionais.
Com base em um banco de dados dinâmico de reputação de IP, as políticas de NTIF bloqueiam ameaças com base no comportamento histórico e nos perfis de risco de endereços IP maliciosos. Essa abordagem baseada em inteligência evita proativamente ataques antes que eles possam interromper as operações ou comprometer a segurança.
Uma ferramenta altamente personalizável que define políticas de mitigação adaptadas aos padrões de tráfego de rede do cliente e às necessidades de segurança. O Flex Filter vai além das medidas antiinundação padrão, oferecendo métricas aprimoradas e visualização abrangente de dados.
Essa técnica define limites de tráfego após a mitigação, garantindo um fluxo de dados controlado antes de enviá-los para outros sistemas ou redes. Atuando como uma proteção, ele evita o congestionamento da rede e minimiza as interrupções nos recursos de rede compartilhados.
O SmartFilter é uma ferramenta de mitigação de ponta no NetShield, alimentada pelo modo Smart Detection da Nexusguard. Ele gera e adapta automaticamente as regras de mitigação em tempo real, respondendo dinamicamente às estratégias de ataque em evolução para garantir a proteção ideal.
Modos de detecção flexíveis
Monitora continuamente o tráfego, oferecendo avisos avançados e acionando respostas se os limites forem excedidos dentro de um prazo definido.
Concentra-se no tráfego intenso e nos ataques de atropelamento e fuga, permitindo a detecção rápida de ameaças por meio do monitoramento ativo do tráfego.
Usa o sistema de aprendizado profundo baseado em IA da Nexusguard para perfis de tráfego dinâmicos, garantindo uma detecção precisa e minimizando os falsos positivos.
Linha de base
Aproveitando o aprendizado profundo avançado, o Smart Baselining analisa continuamente o tráfego da rede para estabelecer limites de linha de base precisos. Essa abordagem inteligente minimiza os alarmes falsos, aumenta a velocidade da detecção de anomalias e permite a rápida mitigação de ameaças.
Conectividade flexível (GRE/DC/VLAN)
Desvio de tráfego
Portal do cliente
Recursos
Ficha técnica
Ficha Técnica - Proteção de Origem Nexusguard
Ficha Técnica - Proteção de Origem Nexusguard
Livro branco
Soluções anti-DDoS abrangentes para redes de grande escala
Nós nos aprofundamos nos recursos e capacidades abrangentes oferecidos pelo serviço Origin Protection da Nexusguard, adaptados para atender aos requisitos de ambientes de grande escala que gerenciam redes extensas.
O custo da segurança contra DDoS
O Nexusguard identifica e detalha os custos diretos e indiretos de capital e operações envolvidos na implantação e manutenção de uma estratégia de detecção e mitigação de DDoS que funcione.
Os prós e contras do desvio autoadministrado de BGP
Avalie as diferentes opções de desvio de rota e seu impacto e destaque as diferentes facetas que devem ser consideradas antes de decidir a quem confiar suas chaves.
Proteção de origem para grandes redes
Proteger uma rede contra tráfego malicioso e de ataques é o que estamos comprometidos em fazer da melhor maneira possível na Nexusguard. Nossa Proteção de Origem (OP) foi projetada para proteger redes de back-end.
Sobreviver ao GDPR significa sucesso na nova era da Internet
Para sobreviver às regras de dados do GDPR, as empresas devem se preparar com uma tecnologia que possa defendê-las contra violação de dados, intrusão e interrupção do serviço.
Blog




Pronto para criar seu próprio produto de proteção contra DDoS como serviço?