Dé el primer paso hacia la excelencia en ciberseguridad
¿Por qué Nexusguard?

Más de 15 años

Más de 100 personas confían en nosotros

Protegiendo a 50 000

Más de 40


Más información sobre los cursos de Nexusguard Academy
Protección de Origen (OP)
Comencemos la conversación
¿Por qué Nexusguard?
Más de 15 años
Más de 100 personas confían en nosotros
Protegiendo a 50 000
Más de 40
Hable con nuestro experto en seguridad
Protección de origen para infraestructuras de misión crítica

Cómo funciona
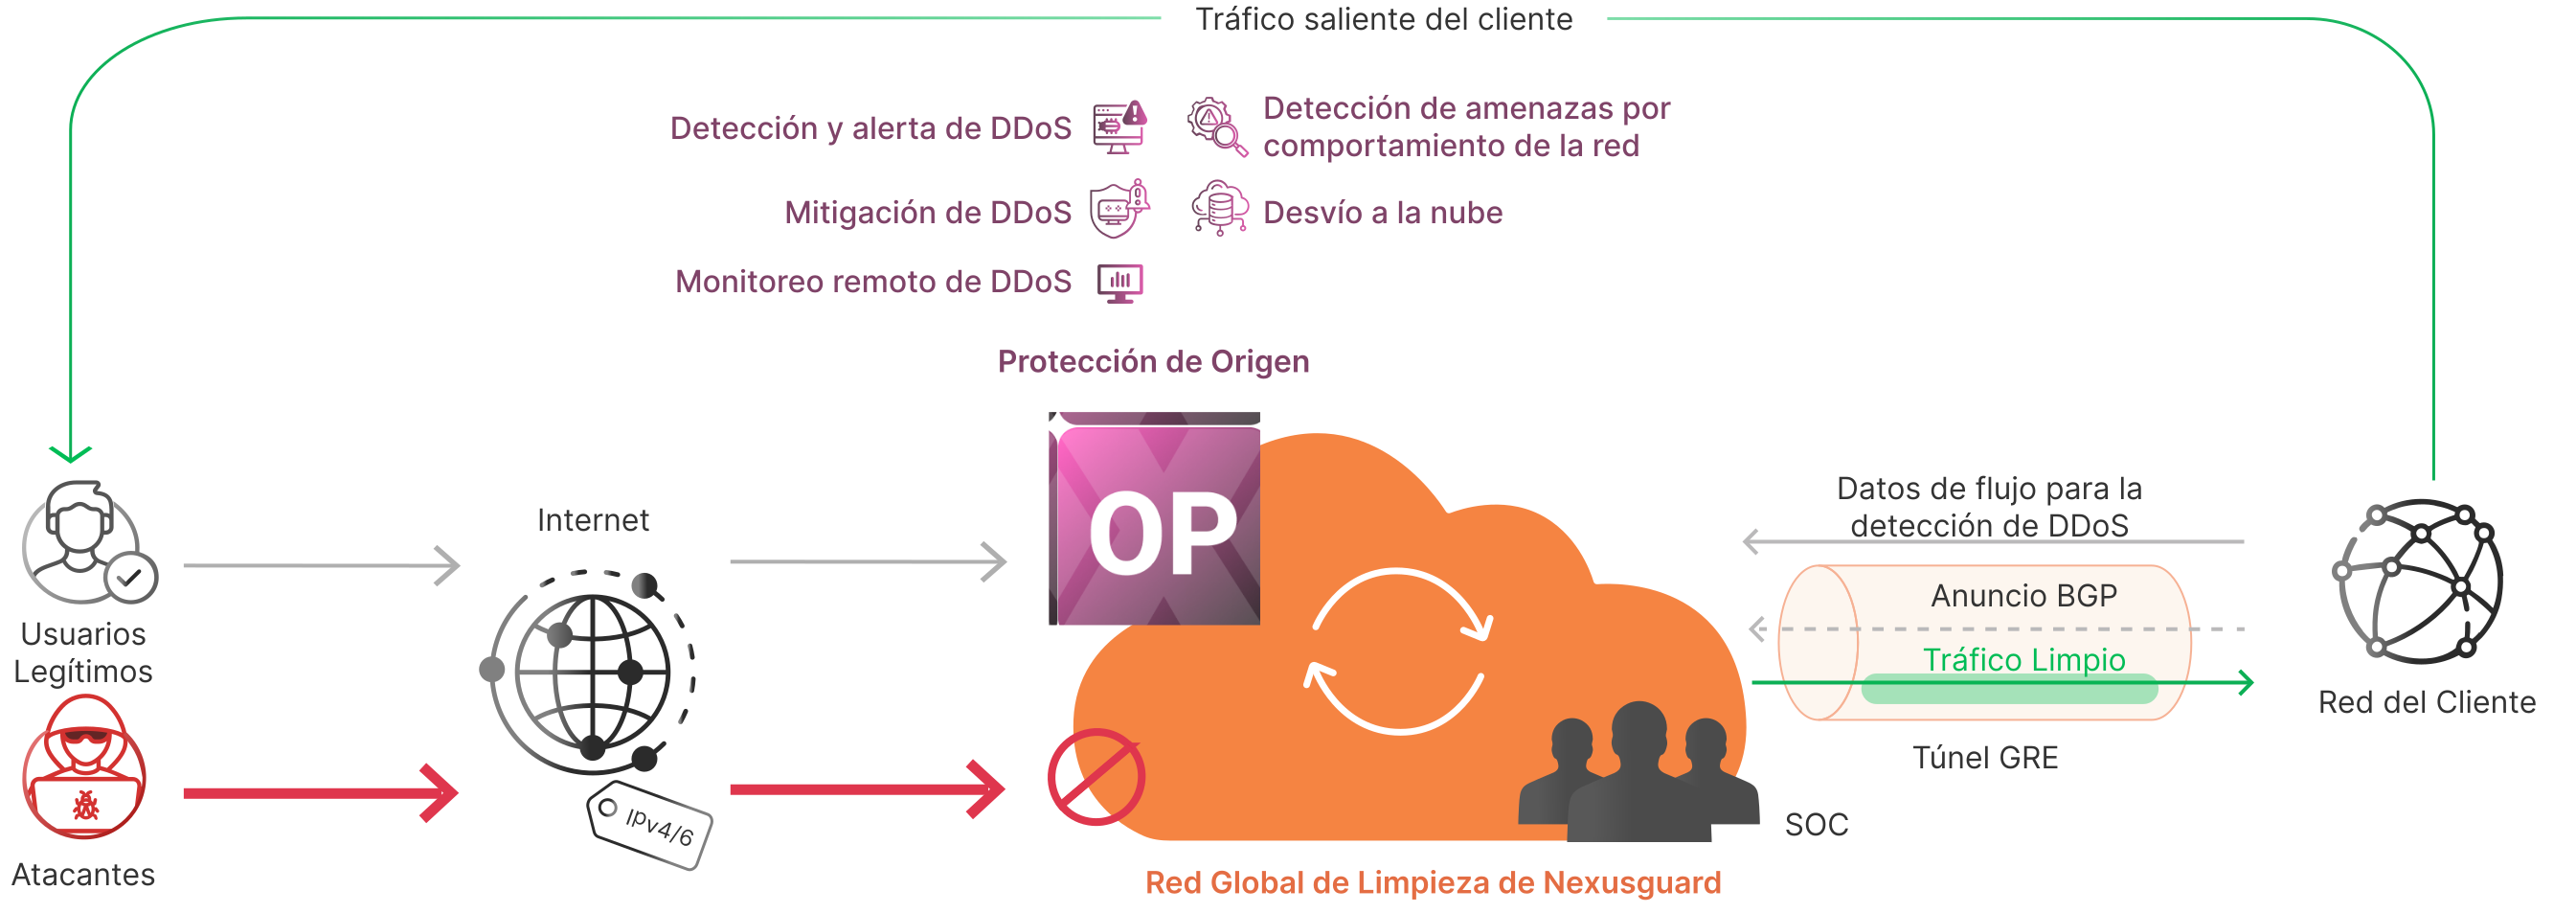
Cuando se detecta un ataque malintencionado, la aplicación Event Notifier envía alertas de inmediato por correo electrónico, SNMP Trap o syslog. Luego, Nexusguard aprovecha el Border Gateway Protocol (BGP) para anunciar la ruta del prefijo IP /24 objetivo a Internet. Bajo demanda, el tráfico se desvía sin problemas a los centros de limpieza distribuidos por todo el mundo de Nexusguard, donde se somete a una limpieza rigurosa.
Al aprovechar la sofisticada recopilación de datos de flujo y el análisis en tiempo real, el servicio detecta y mitiga rápidamente las posibles amenazas de DDoS, lo que garantiza una protección inmediata con una latencia mínima.
Una vez que se filtra el tráfico malintencionado, el tráfico limpio y legítimo se redirige de forma segura a las redes de los clientes a través de túneles de encapsulación de enrutamiento genérico (GRE), lo que garantiza un servicio ininterrumpido y una protección sólida
Capacidades principales para una defensa de red sin igual
Protéjase contra los ataques volumétricos
Protege a los ISP y a los clientes intermedios de los mayores ataques DDoS L3-L4 mediante las mejores técnicas de mitigación de ataques DDoS de su clase
Detección de modo inteligente
El modo inteligente basado en inteligencia artificial aprende y se adapta de forma dinámica a los patrones de tráfico, lo que permite la detección rápida de ciberamenazas con una precisión milimétrica y minimiza los falsos positivos.
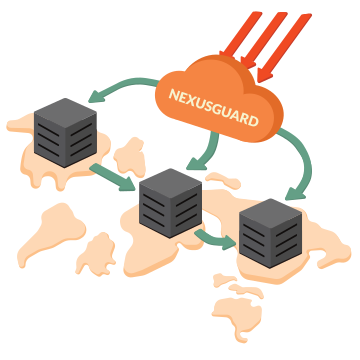
Desvío de tráfico automatizado
La aplicación Cloud Diversion ofrece una redirección de tráfico altamente autónoma y totalmente automatizada, lo que garantiza operaciones fluidas y una mayor confiabilidad, todo sin intervención manual.

Mitigación quirúrgica
Elimina automáticamente el tráfico de ataque y, al mismo tiempo, garantiza que el flujo de tráfico legítimo no se interrumpa.
Análisis de datos de flujo
El motor de detección multicapa analiza meticulosamente los datos de tráfico e identifica con precisión las anomalías y las posibles amenazas.
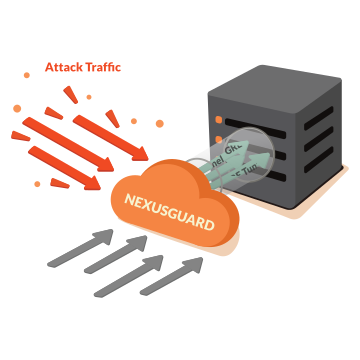
Entrega limpia de tráfico
Una vez depurado, el tráfico limpio se redirige de forma segura a las redes de los clientes a través de túneles GRE, Direct Connect o VLAN, lo que garantiza un servicio ininterrumpido.
Ventajas estratégicas para un tiempo de actividad ininterrumpido

Defensa de extremo a extremo

Protección IP individual

Servicio ininterrumpido






FAQs
Nexusguard valora la protección contra DDoS a nivel de red en función del tamaño de la red protegida, la intensidad de protección requerida en las capas 3 a 4 y cualquier servicio adicional necesario. Póngase en contacto con nosotros para obtener planes personalizados que aborden las necesidades de protección y el presupuesto de su red.
Sí, ofrecemos una opción de franquicia para que los ISP y los SI brinden servicios de protección contra DDoS a sus clientes. Comuníquese con nosotros para obtener más información sobre las oportunidades de asociación.
Características
Protección contra DDoS
Un conjunto sólido de reglas diseñadas para contrarrestar los ataques de inundación, incluidas las inundaciones de IP, TCP, UDP, ICMP, SSL/TLS y SIP. Estos ataques abruman los sistemas al inundarlos con solicitudes excesivas, agotar los recursos y bloquear el tráfico legítimo. La protección contra las inundaciones garantiza que los sistemas sigan respondiendo y funcionando.
Gracias a una base de datos dinámica de reputación IP, las políticas NTIF bloquean las amenazas en función del comportamiento histórico y los perfiles de riesgo de las direcciones IP maliciosas. Este enfoque basado en la inteligencia evita los ataques de forma proactiva antes de que puedan interrumpir las operaciones o comprometer la seguridad.
Una herramienta altamente personalizable que define políticas de mitigación adaptadas a los patrones de tráfico de la red del cliente y a las necesidades de seguridad. Flex Filter va más allá de las medidas estándar contra inundaciones al ofrecer métricas mejoradas y una visualización de datos completa.
Esta técnica establece los umbrales de tráfico después de la mitigación, lo que garantiza un flujo de datos controlado antes de enviarlos a otros sistemas o redes. Al actuar como salvaguarda, evita la congestión de la red y minimiza las interrupciones en los recursos de red compartidos.
SmartFilter es una herramienta de mitigación de vanguardia de NetShield, que funciona con el modo de detección inteligente de Nexusguard. Genera y adapta automáticamente las reglas de mitigación en tiempo real, respondiendo de forma dinámica a la evolución de las estrategias de ataque para garantizar una protección óptima.
Modos de detección flexibles
Supervisa continuamente el tráfico, ofrece advertencias avanzadas y activa respuestas si se superan los umbrales dentro de un período de tiempo establecido.
Se centra en el tráfico acelerado y en los ataques de atropello y fuga, lo que permite una rápida detección de amenazas mediante la supervisión activa del tráfico.
Utiliza el sistema de aprendizaje profundo basado en inteligencia artificial de Nexusguard para perfiles de tráfico dinámicos, lo que garantiza una detección precisa y minimiza los falsos positivos.
Base de referencia
Al aprovechar el aprendizaje profundo avanzado, Smart Baselining analiza continuamente el tráfico de la red para establecer umbrales de referencia precisos. Este enfoque inteligente minimiza las falsas alarmas, mejora la velocidad de detección de anomalías y permite una rápida mitigación de las amenazas.
Conectividad flexible (GRE/DC/ VLAN)
Desvío de tráfico
Portal de clientes
Recursos
Hoja de datos
Ficha Técnica – Protección de Origen Nexusguard
Ficha Técnica – Protección de Origen Nexusguard
Libro blanco
Soluciones integrales contra DDoS para redes a gran escala
Profundizamos en las funciones y capacidades integrales que ofrece el servicio Origin Protection de Nexusguard, diseñado para cumplir con los requisitos de los entornos a gran escala que administran redes extensas.
El costo de la seguridad contra DDoS
Nexusguard identifica y desglosa los costos de capital y operaciones directos e indirectos involucrados en la implementación y el mantenimiento de una estrategia de detección y mitigación de DDoS que funcione.
Los pros y los contras de la derivación autoadministrada del BGP
Evalúe las diferentes opciones de desvío de rutas y su impacto y destaque las diferentes facetas que se deben tener en cuenta antes de decidir a quién confiar las llaves.
Protección de origen para redes grandes
Proteger una red del tráfico malicioso y de ataques es lo que nos comprometemos a hacer todo lo posible en Nexusguard. Nuestra protección de origen (OP) está diseñada para proteger las redes de backend.
Sobrevivir al GDPR significa tener éxito en la nueva era de Internet
Para sobrevivir a las normas de datos del RGPD, las empresas deben prepararse con una tecnología que pueda defenderlas contra la violación de datos, la intrusión y la interrupción del servicio.
Blog




¿Está listo para crear su propio producto de protección como servicio contra DDoS?