

Dê o primeiro passo em direção à excelência em segurança cibernética
Por que Nexusguard?

Mais de 15 anos

Confiado por mais de 100

Protegendo 50.000

40+



Saiba mais sobre os cursos da Nexusguard Academy
Entendendo ataques DDoS
Entendendo as botnets
O que é uma Botnet?
Uma botnet é uma rede de dispositivos infectados controlados remotamente por um invasor. Esses dispositivos (computadores, servidores, câmeras IoT, roteadores) são chamados de "zumbis" ou "bots".
Geralmente, os proprietários não sabem que seus dispositivos foram comprometidos.
Como as Botnets são criadas
1. Infecção
- E-mails de phishing com malware
- Exploração de vulnerabilidades de software
- Ataques de força bruta em senhas fracas (especialmente em dispositivos IoT com credenciais padrão)
2. Comando e Controle (C&C)
- Dispositivos infectados conectam-se ao servidor de controle do invasor
- O invasor envia comandos para toda a botnet simultaneamente
3. Lançamento do Ataque
- Milhares ou milhões de dispositivos atacam o alvo de uma só vez
- O tráfego parece vir de fontes legítimas em todo o mundo
Exemplo real: Ataque Bit-and-Piece (Carpet Bombing)
Identificado por Nexusguard Research, o ataque bit-and-piece (também conhecido como carpet bombing) representa uma nova geração de ataques DDoS furtivos que visam especificamente Provedores de Serviços de Comunicação (CSPs) e grandes redes.
O que o torna diferente:
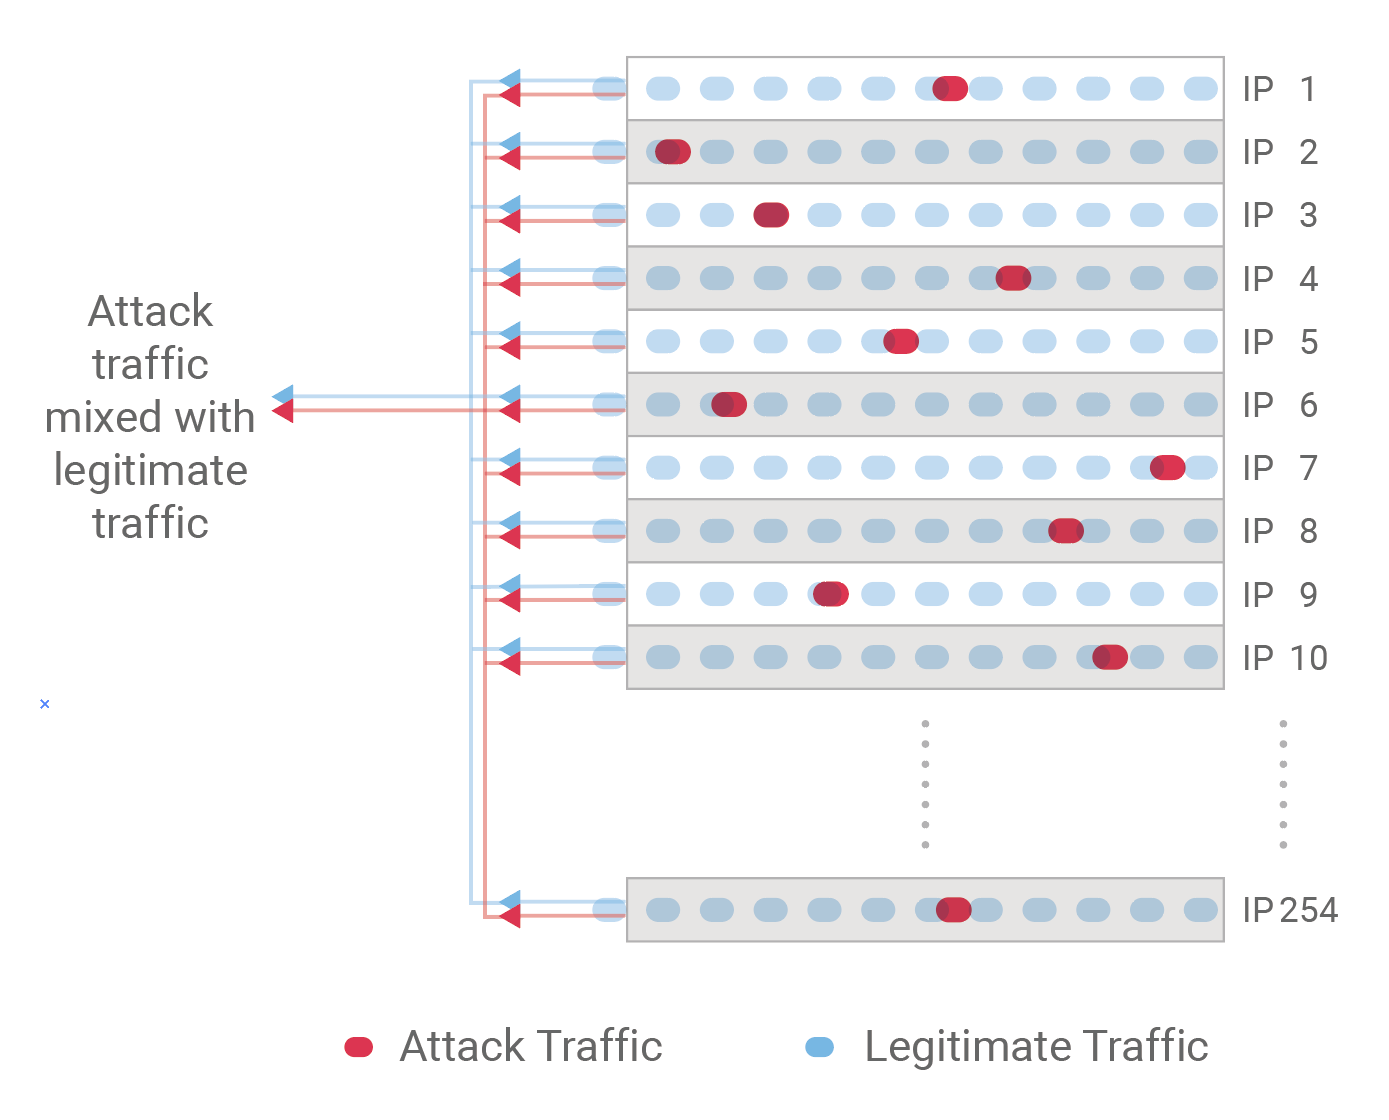
Ao contrário dos ataques tradicionais que visam IPs únicos, os ataques bit-and-piece dispersam pequenas partes de tráfego indesejado por um conjunto diversificado de endereços IP por centenas de prefixos IP dentro da sua rede.
Como funciona:
- O tráfego de ataque é misturado com tráfego legítimo
- Pequenas quantidades são enviadas para IP₁, IP₂, IP₃... IP₂₅₄ (centenas ou milhares de IPs)
- Cada IP individual recebe tráfego abaixo dos limites de detecção
- O tráfego converge para o prefixo IP alvo, formando um fluxo massivo
- Excede facilmente os limites de capacidade de dispositivos de mitigação genéricos
Por que é perigoso:
Desafio de detecção:
- Dispositivos legados com reconhecimento de fluxo (firewalls, balanceadores de carga, IPS, IDS) frequentemente falham ao detectar esses ataques furtivos na camada de rede
- Nenhum IP individual apresenta um pico massivo de tráfego
- O tráfego parece distribuído e "normal"
- Os próprios dispositivos de detecção podem se tornar gargalos
Desafio de mitigação:
- O blackholing tradicional (bloqueio de IPs específicos) já não é eficaz
- Não é possível bloquear centenas de IPs de destino sem bloquear serviços legítimos
- Causa alta latência, na melhor das hipóteses, ou um bloqueio total da rede, na pior
- Requer análise avançada de comportamento de rede (NBA)
Requisitos de defesa:
- Detecção de anomalias de tráfego em faixas inteiras de IP
- Análise de comportamento de rede (não apenas monitoramento por IP)
- Limpeza (scrubbing) baseada em nuvem com capacidade massiva
- Visibilidade de tráfego em tempo real e análise de ataques
(Fonte: Nexusguard, "Como detectar e mitigar ataques DDoS fragmentados")
Por que as botnets são difíceis de deter
- Distribuição global: Bots espalhados por países e redes
- Tráfego com aparência legítima: Cada bot envia solicitações normais
- Escala massiva: Botnets modernos controlam milhões de dispositivos
- Em constante evolução: Novas variantes de malware de botnet surgem regularmente
Ready to Safeguard Your Web Assets?


