

Dê o primeiro passo em direção à excelência em segurança cibernética
Por que Nexusguard?

Mais de 15 anos

Confiado por mais de 100

Protegendo 50.000

40+



Saiba mais sobre os cursos da Nexusguard Academy
Vamos começar a conversa
Por que Nexusguard?
Mais de 15 anos
Confiado por mais de 100
Protegendo 50.000
40+
Entre em contato com nossos especialistas
Vamos começar a conversa
Por que Nexusguard?
Mais de 15 anos
Confiado por mais de 100
Protegendo 50.000
40+
Vamos começar a conversa
Por que Nexusguard?
Mais de 15 anos
Confiado por mais de 100
Protegendo 50.000
40+
A IA pode criar o ataque. O comportamento observável ainda o denuncia.

Donny Chong
Nexusguard

Compartilhar com:
A ascensão dos modelos de IA de ponta desencadeou uma discussão crescente sobre o seu papel potencial na cibersegurança. Embora grande parte da conversa tenha se concentrado em como a IA pode ajudar a descobrir novas vulnerabilidades ou criar técnicas de ataque cada vez mais sofisticadas, muitas organizações estão fazendo uma pergunta mais prática:
Como se defender contra ataques que nunca foram vistos antes?
É uma preocupação válida. Afinal, se a IA pode ajudar os atacantes a agir mais rapidamente, identificar vulnerabilidades de forma mais eficiente ou gerar padrões de ataque inteiramente novos, abordagens tradicionais baseadas em assinaturas, por si só, podem já não ser suficientes.
No entanto, da perspectiva de um defensor, a questão mais relevante muitas vezes não é como um ataque foi criado, mas como ele se manifesta nas camadas de rede e aplicação.
Quer um ataque tenha sido gerado por um humano, um script ou um modelo avançado de IA, ele deve, em última análise, interagir com a infraestrutura de maneiras observáveis. Ele deve consumir recursos, abusar de protocolos, explorar o comportamento de aplicações ou gerar padrões de tráfego que diferem da atividade legítima do usuário.
Isso levanta uma questão mais prática:
Como detectamos e mitigamos padrões de ataque nunca antes vistos ou de dia zero?
A boa notícia é que os defensores têm lidado com ataques “desconhecidos” muito antes de a IA entrar em cena. Compreender como a detecção moderna funciona ajuda a explicar o porquê.
Mas primeiro: Os Princípios Fundamentais da Detecção de Ataques
No nível mais fundamental, a detecção de ataques geralmente se baseia em uma combinação de três abordagens.
1. Detecção Baseada em Limiares
A forma mais simples de detecção é a detecção por limiares.
Por exemplo:
- Um servidor normalmente recebe 10.000 requisições HTTP por minuto.
- De repente, ele recebe 500.000 requisições por minuto.
Mesmo que a técnica de ataque nunca tenha sido vista antes, o consumo de recursos resultante torna-se observável.
Os limiares podem ser baseados em:
- Volume de tráfego
- Pacotes por segundo
- Requisições por segundo
- Taxas de criação de sessão
- Taxas de consulta DNS
- Taxas de transação de API
Esta continua sendo uma das formas mais eficazes de identificar ataques volumétricos e de exaustão de recursos. Embora eficaz, a detecção baseada em limiares, por si só, não é suficiente para todos os cenários. Isso nos leva ao segundo pilar da detecção moderna de ataques.
2. Inteligência de Ameaças
A segunda abordagem baseia-se na inteligência de ameaças.
A Estrutura de Inteligência de Ameaças (NTIF) da Nexusguard monitoriza continuamente:
- Infraestrutura de botnets conhecida
- Endereços IP maliciosos
- Reputação da infraestrutura de ataque
- Fontes de ataque anteriormente observadas
- Feeds de inteligência de ameaças
Se o tráfego se origina de uma infraestrutura maliciosa conhecida, a mitigação pode começar muito mais cedo e com maior confiança. O desafio, claro, é que os atacantes evoluem continuamente a sua infraestrutura. Novas botnets e fontes de ataque nunca antes vistas podem ainda não existir em bases de dados de reputação.
3. Deteção Baseada em Assinaturas
A terceira abordagem baseia-se em assinaturas.
Exemplos incluem:
- Inundações TCP SYN
- Abuso de protocolo TCP
- Ataques de amplificação de DNS
- Pacotes malformados
- Payloads de exploração conhecidos
- Padrões de ataque de aplicação conhecidos
Quando uma assinatura está disponível e a confiança é alta, a mitigação pode ocorrer imediatamente.
Em termos simples:
Se soubermos com certeza que é um ataque, nós o bloqueamos.
Se ainda não tivermos certeza, observamos o comportamento, analisamos o impacto e ganhamos confiança antes de agir.
Essas abordagens frequentemente operam simultaneamente.
Onde a IA se Encaixa na Equação
A IA não detecta magicamente ataques que não deixam sinais observáveis.
Em vez disso, a IA ajuda a Nexusguard a resolver dois problemas práticos:
1. Precisão da Detecção
Reduzindo:
- Falsos Positivos (FP)
- Falsos Negativos (FN)
2. Velocidade da Detecção
Reduzindo o tempo necessário para:
- Detecção
- Análise
- Mitigação
- Resposta operacional
Em outras palavras, a IA ajuda os sistemas e as equipes do SOC a tomar decisões melhores e mais rapidamente.
Melhorando a Precisão da Detecção
NBTD – Definição de Linha de Base Comportamental Baseada em ML
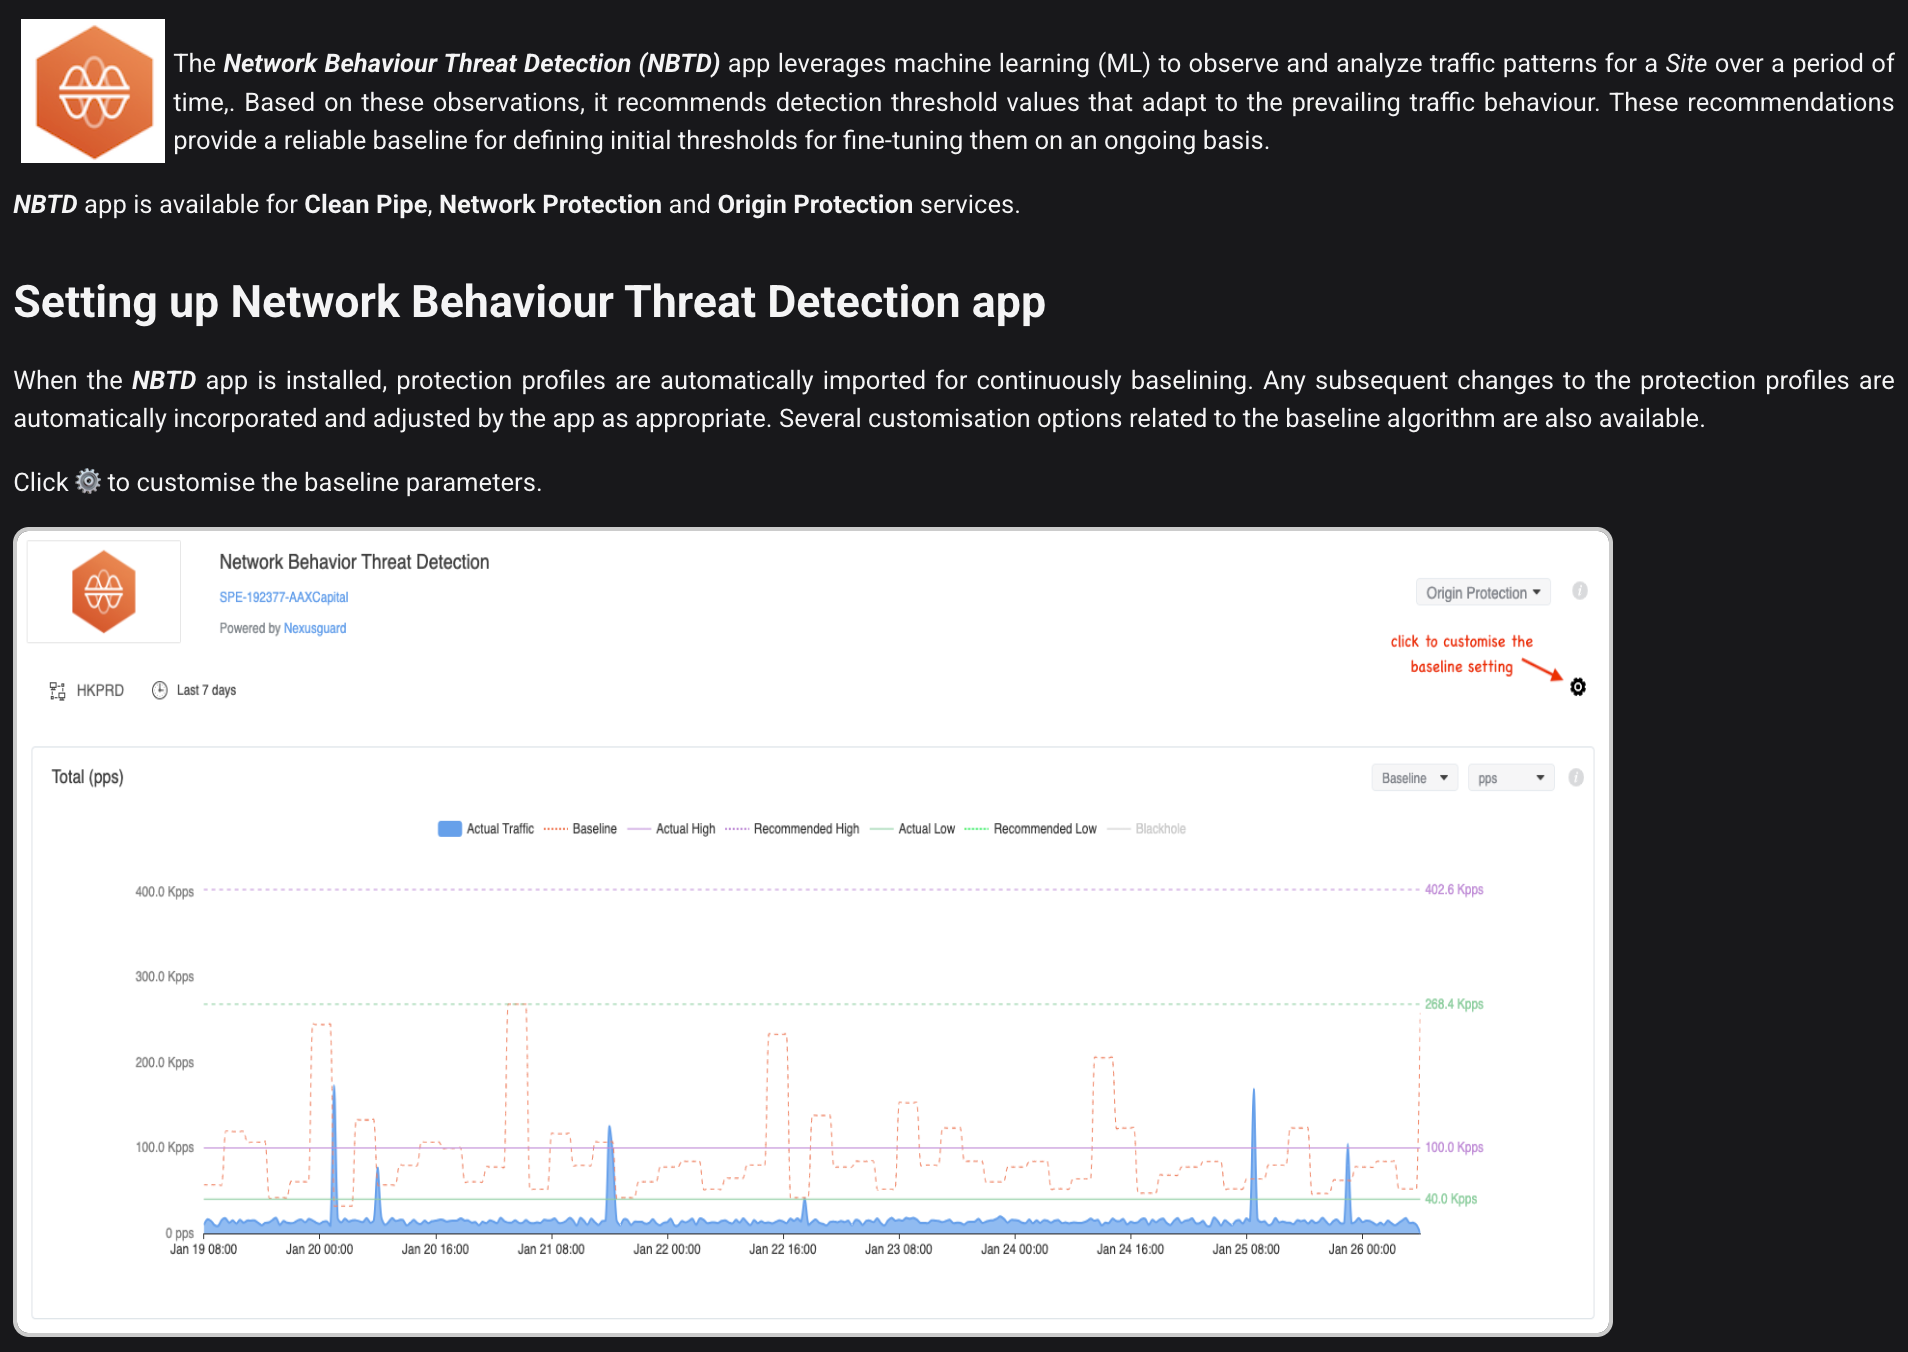
O processo começa com a coleta de telemetria.
Para proteção na camada de rede, a Nexusguard coleta:
- Netflow
- IPFIX
- sFlow
Para proteção na camada de aplicação, a Nexusguard observa:
- Requisições HTTP/S
- Tráfego DNS
- Comportamento da API
- Características da sessão
- Padrões de direcionamento de recursos
O NBTD (Network Behaviour Threat Detection) utiliza técnicas de aprendizado de máquina para estabelecer linhas de base comportamentais para ambientes protegidos.
Estas linhas de base adaptam-se continuamente a:
- Padrões de tráfego sazonais
- Variações ao longo do dia
- Crescimento natural do tráfego
- Comportamento específico do protocolo
Isto permite à plataforma distinguir o crescimento legítimo da atividade de ataque e reduz significativamente os falsos positivos.
Três Modos de Deteção
A Nexusguard suporta atualmente três abordagens de deteção.
Modo Normal
- Deteção de limiar baseada no tempo
- Otimizado para ataques sustentados
- Limiares definidos pelo administrador
Modo Rápido
- Deteção baseada no volume
- Otimizado para ataques de rajada e ataques rápidos e evasivos
- Deteção mais rápida de padrões de ataque de curta duração
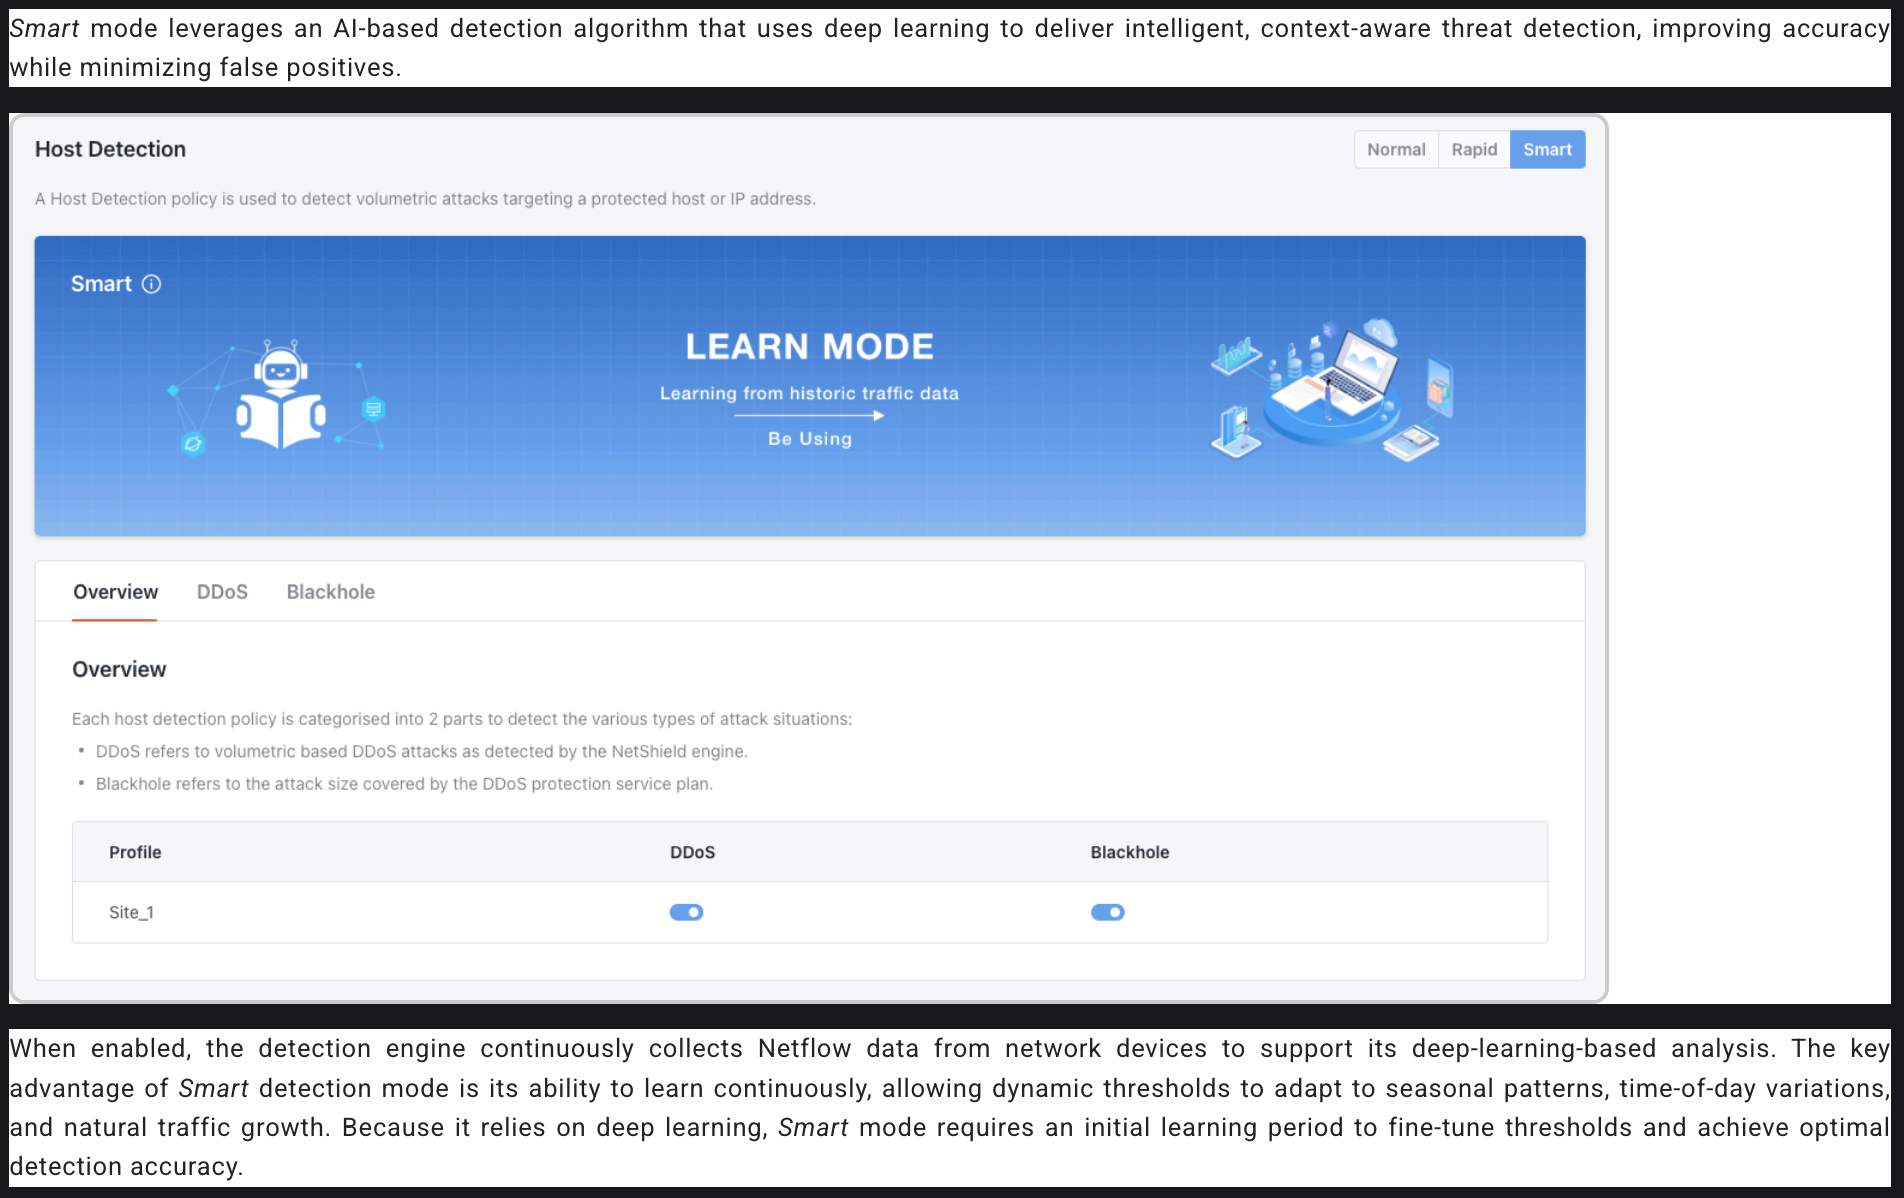
Modo SMART
- Limiar adaptativo assistido por IA
- Aprende com o comportamento histórico do tráfego
- Ajusta dinamicamente os limiares
- Melhora a precisão da deteção
- Reduz falsos positivos
Nesta fase, a plataforma não tenta determinar se um ataque teve origem num humano ou num modelo de IA de ponta.
Em vez disso, foca-se na identificação de comportamentos anormais.
Acelerar a Deteção e Resposta
NTIF – Correlação de Inteligência de Ameaças
Em paralelo com a análise comportamental, o tráfego é continuamente avaliado em relação ao NTIF.
Isto inclui:
- IPs maliciosos conhecidos
- Inteligência de botnets
- Reputação da infraestrutura
- Observações históricas de ataques
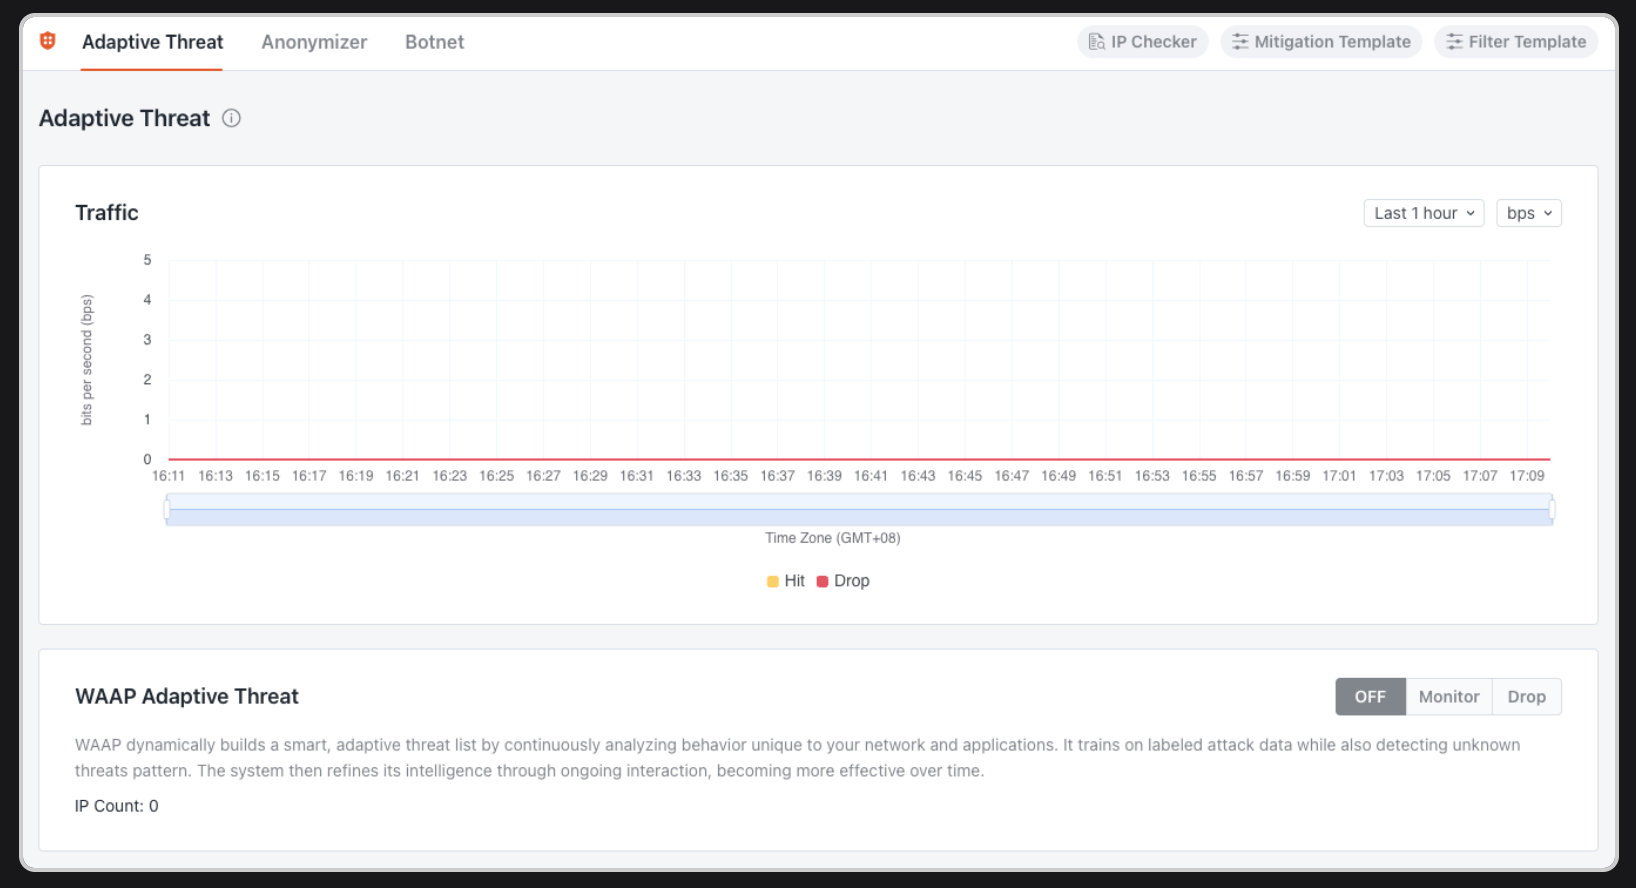
No âmbito do NTIF, o Módulo de Ameaças Adaptativo aprende continuamente com a atividade de ataque e o feedback do SOC para melhorar a confiança na deteção e acelerar a resposta.
Filtro SMART – Mitigação Dinâmica
Assim que a atividade maliciosa é detetada, a mitigação começa.
Para padrões de ataque conhecidos:
- Assinaturas existentes
- Políticas de mitigação existentes
- Filtros existentes
podem ser aplicados imediatamente.
Para padrões de ataque nunca antes vistos:
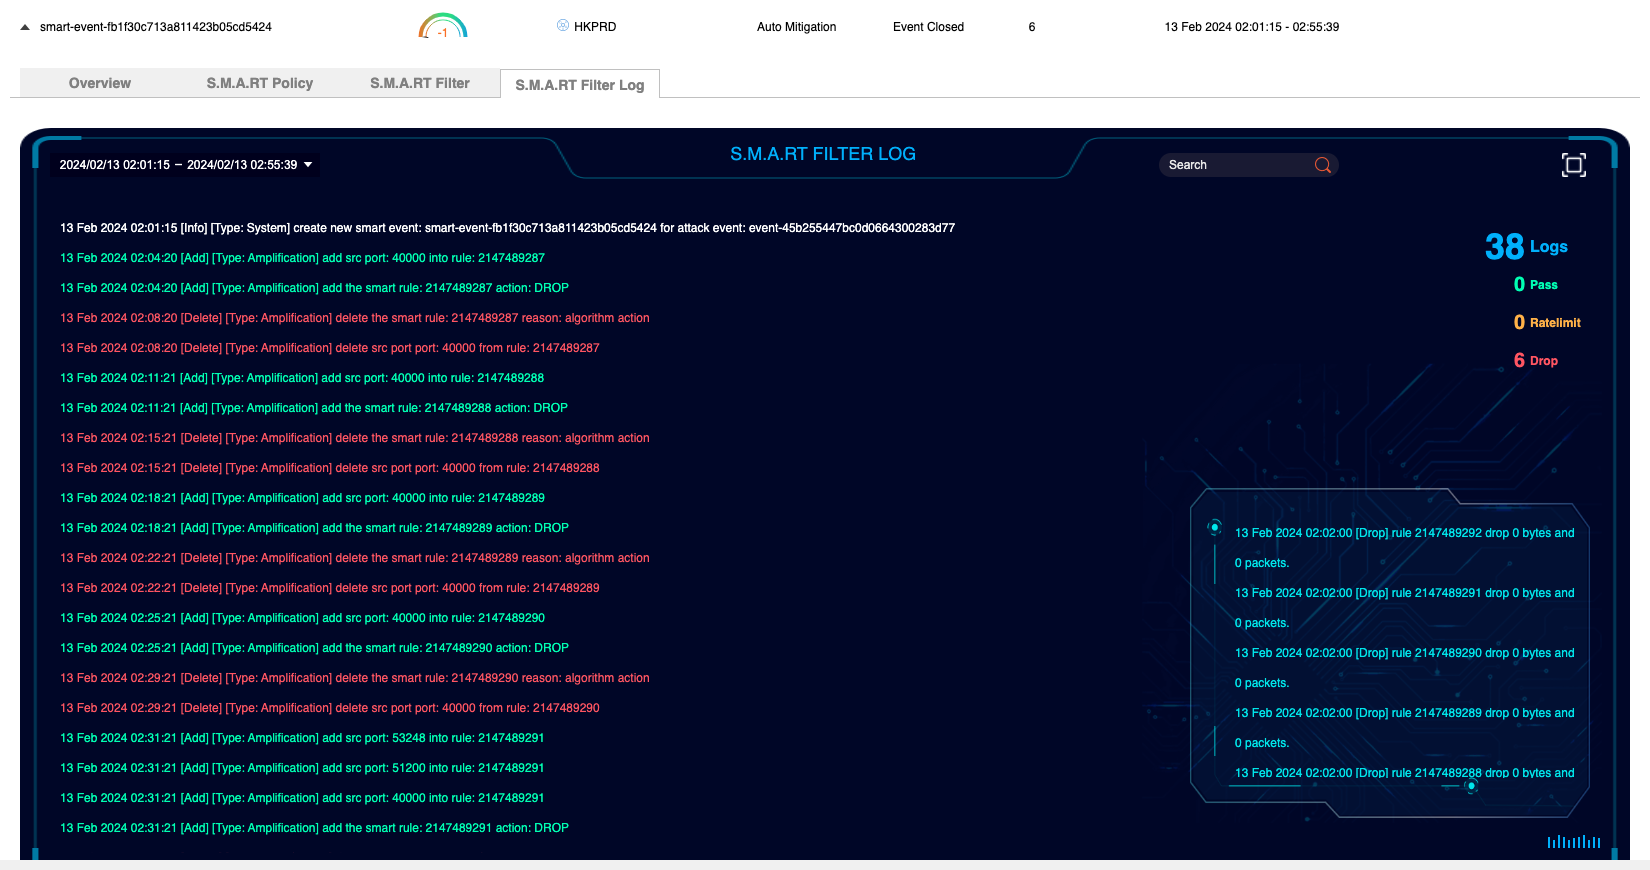
O SMART Filter gera automaticamente regras de mitigação temporárias com base nas características de ataque observadas e nos desvios comportamentais.
Estas regras são continuamente monitorizadas utilizando o indicador SMART Accuracy e podem ser:
- Inseridas
- Modificadas
- Refinadas
- Removidas
à medida que as condições de ataque evoluem.
Isto permite que a mitigação comece antes que as assinaturas permanentes sejam desenvolvidas.
Análise SOC Assistida por IA
A tecnologia por si só não é a resposta final. A camada final continua a ser o Centro de Operações de Segurança da Nexusguard.
Para apoiar os analistas, a Nexusguard opera uma plataforma interna de IA agêntica utilizando Geração Aumentada por Recuperação (RAG).
A plataforma pode raciocinar com base em:
- Dados históricos de ataques
- Bases de conhecimento de produtos
- Documentação operacional
- Repositórios de engenharia
- Conhecimento de suporte
Isso permite aos analistas:
- Identificar ataques históricos semelhantes
- Correlacionar a atividade de ataque em grandes conjuntos de dados
- Analisar características de ataques
- Compreender a eficácia de mitigações anteriores
- Gerar recomendações de mitigação
O objetivo não é a mitigação autónoma.
O objetivo é acelerar a análise e melhorar a resposta operacional.
Juntando Tudo
Para um ataque nunca antes visto ou gerado por IA, o fluxo de trabalho:
Recolha de Telemetria
→ Definição de Linha de Base Comportamental (NBTD)
→ Detecção (Normal / Rápida / SMART)
→ Correlação de Inteligência de Ameaças (NTIF)
→ Mitigação Dinâmica (Filtro SMART)
→ Análise/Intervenção do SOC e Melhoria Contínua
Em última análise, a Nexusguard não tenta identificar se um ataque foi gerado por um modelo de IA de ponta.
Em vez disso, foca-se em identificar o comportamento observável que o ataque cria.
Seja o ataque gerado por um humano, um script ou um modelo de IA avançado, ele deve, em última análise, consumir recursos, abusar de protocolos, explorar o comportamento de aplicações ou gerar padrões de tráfego anormais.
Esses são os sinais que a Nexusguard foi projetada para detetar e mitigar.
À medida que a IA continua a acelerar o ritmo a que novas técnicas de ataque podem ser desenvolvidas, o desafio para os defensores permanece fundamentalmente inalterado. O objetivo não é determinar se um ataque teve origem num humano ou num modelo de IA, mas sim identificar comportamentos maliciosos de forma rápida, precisa e com confiança suficiente para agir.
Ao combinar a análise de linha de base comportamental, inteligência de ameaças, mitigação adaptativa e experiência humana, a Nexusguard foca-se nos sinais observáveis que cada ataque, em última análise, gera. Independentemente de como um ataque é criado, esses sinais permanecem a base para uma deteção e mitigação eficazes.
Proteja Sua Infraestrutura Hoje


Artigos Relacionados

Surviving GDPR Data Protection Policy Means Future Success

How Vietnam networks unwittingly expose themselves to IoT botnet exploits
