

Take the First Step Toward Cybersecurity Excellence
¿Por qué Nexusguard?

Más de 15 años

Más de 100 personas confían en nosotros

Protegiendo a 50 000

Más de 40



Más información sobre los cursos de Nexusguard Academy
Comprender los ataques DDoS
Comprender las botnets
¿Qué es una botnet?
Una botnet es una red de dispositivos infectados controlados de forma remota por un atacante. Estos dispositivos (ordenadores, servidores, cámaras IoT, routers) se denominan "zombis" o "bots".
A menudo, los propietarios de los dispositivos no saben que estos han sido comprometidos.
Cómo se crean las botnets
1. Infección
- Correos electrónicos de phishing con malware
- Explotación de vulnerabilidades de software
- Ataques de fuerza bruta a contraseñas débiles (especialmente en dispositivos IoT con credenciales predeterminadas)
2. Comando y control (C&C)
- Los dispositivos infectados se conectan al servidor de control del atacante
- El atacante envía comandos a toda la botnet simultáneamente
3. Lanzamiento del ataque
- Miles o millones de dispositivos atacan el objetivo a la vez
- Parece provenir de fuentes legítimas de todo el mundo
Ejemplo real: ataque de fragmentación (bombardeo de alfombra)
Identificado por Nexusguard Research, el ataque de fragmentación (también conocido como bombardeo de alfombra) representa una nueva clase de ataques DDoS sigilosos dirigidos específicamente a proveedores de servicios de comunicación (CSP) y grandes redes.
Qué lo hace diferente:
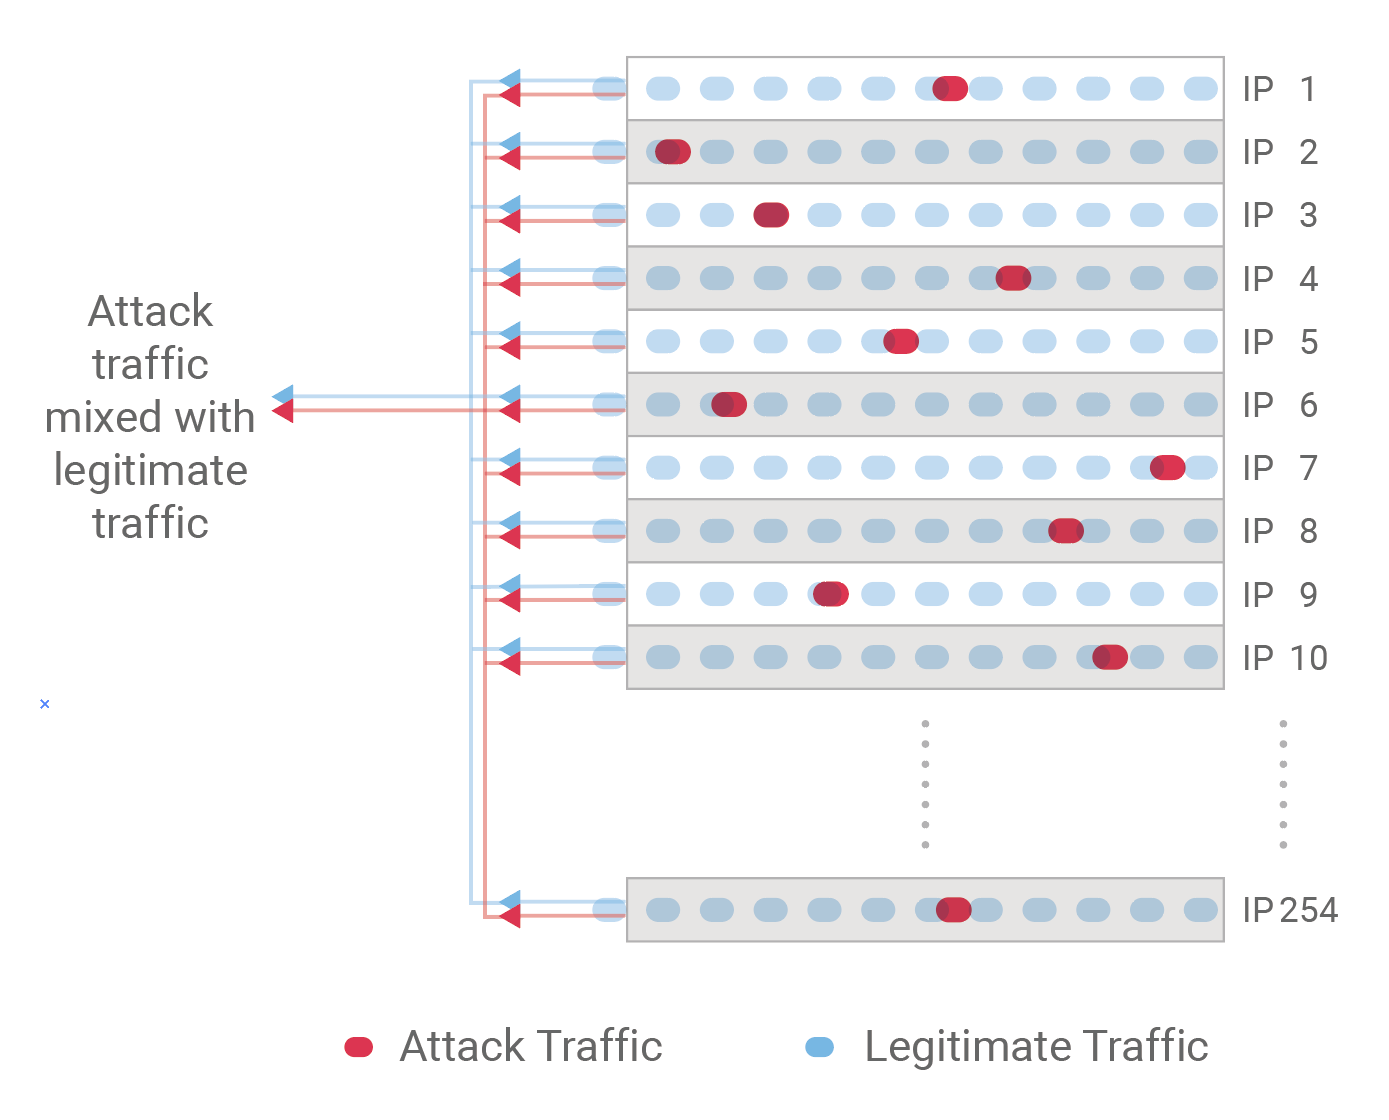
A diferencia de los ataques tradicionales que se dirigen a una sola IP, los ataques de fragmentación dispersan pequeñas cantidades de tráfico basura en un conjunto diverso de direcciones IP a través de cientos de prefijos IP dentro de su red.
Cómo funciona:
- El tráfico de ataque se mezcla con el tráfico legítimo
- Se envían pequeñas cantidades a IP₁, IP₂, IP₃... IP₂₅₄ (cientos o miles de IPs)
- Cada IP individual recibe tráfico por debajo de los umbrales de detección
- El tráfico converge hacia el prefijo IP objetivo, formando un flujo masivo
- Supera fácilmente los límites de capacidad de los dispositivos de mitigación genéricos
Por qué es peligroso:
Desafío de detección:
- Los dispositivos heredados con reconocimiento de flujo (firewalls, balanceadores de carga, IPS, IDS) a menudo no logran detectar estos ataques sigilosos a nivel de red
- Ninguna IP individual muestra un pico masivo de tráfico
- El tráfico parece distribuido y "normal"
- Los propios dispositivos de detección pueden convertirse en cuellos de botella
Desafío de mitigación:
- El blackholing tradicional (bloqueo de IPs específicas) ya no es efectivo
- No se pueden bloquear cientos de IPs de destino sin bloquear servicios legítimos
- Provoca una alta latencia en el mejor de los casos, o un bloqueo total de la red en el peor
- Requiere un análisis avanzado del comportamiento de red (NBA)
Requisitos de defensa:
- Detección de anomalías de tráfico en rangos completos de IP
- Análisis del comportamiento de red (no solo monitoreo por IP)
- Limpieza basada en la nube con capacidad masiva
- Visibilidad del tráfico y análisis de ataques en tiempo real
(Fuente: Nexusguard, "Cómo detectar y mitigar ataques DDoS fragmentados")
Por qué es difícil detener a las botnets
- Distribución global: Los bots se encuentran dispersos en diferentes países y redes
- Tráfico de apariencia legítima: Cada bot envía solicitudes normales
- Escala masiva: Las botnets modernas controlan millones de dispositivos
- En constante evolución: Regularmente aparecen nuevas variantes de malware de botnets
Ready to Safeguard Your Web Assets?


