

Dê o primeiro passo em direção à excelência em segurança cibernética
Por que Nexusguard?

Mais de 15 anos

Confiado por mais de 100

Protegendo 50.000

40+


Saiba mais sobre os cursos da Nexusguard Academy
Vamos começar a conversa
Por que Nexusguard?
Mais de 15 anos
Confiado por mais de 100
Protegendo 50.000
40+
Entre em contato com nossos especialistas
Vamos começar a conversa
Por que Nexusguard?
Mais de 15 anos
Confiado por mais de 100
Protegendo 50.000
40+
Vamos começar a conversa
Por que Nexusguard?
Mais de 15 anos
Confiado por mais de 100
Protegendo 50.000
40+
Como detectar e mitigar ataques DDoS do tipo Bit-and-piece, também conhecidos como Carpet Bombing

Nexusguard

Compartilhar com:
A Nexusguard Research identificou um novo tipo de ataque DDoS furtivo, conhecido como ataques "Bit-and-Piece", que visam redes de CSP em nível de ASN ao dispersar pequenos fragmentos de tráfego indesejado por um conjunto diversificado de endereços IP em centenas de prefixos IP. Essa tática furtiva foi projetada para evitar a detecção. Ao passar despercebida, a convergência do tráfego poluído em direção ao prefixo IP de destino forma um fluxo massivo que pode facilmente exceder os limites de capacidade de dispositivos de mitigação genéricos, resultando em alta latência, na melhor das hipóteses, ou em um bloqueio total, na pior.
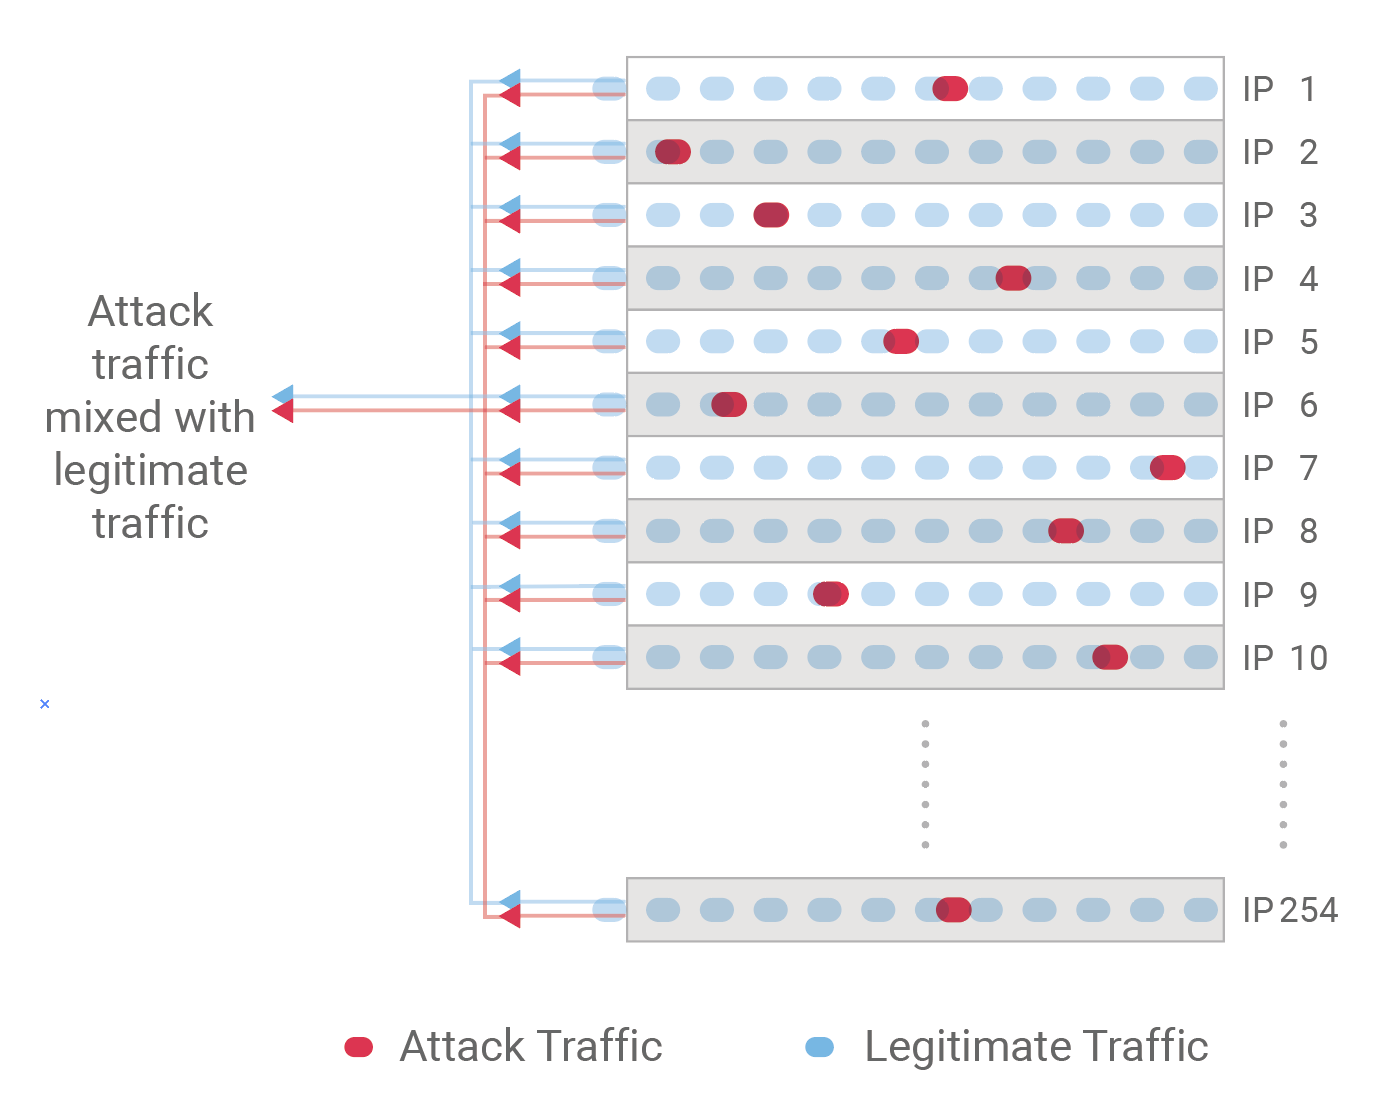
Por que é difícil para operadoras de telecomunicações e ISPs detectar e mitigar esse ataque?
Detecção
Dispositivos legados com reconhecimento de fluxo, como firewalls, balanceadores de carga, IPS, IDS, etc., frequentemente falham ao detectar ataques furtivos de
camada de rede, os quais podem se tornar gargalos por si mesmos.
Mitigação
Ao enfrentar ataques poderosos ou avançados, como os ataques "Bit-and-Piece", o uso de blackholing de tráfego para
endereços IP de destino como medida de mitigação não é mais eficaz nem viável.
Como combater a ameaça de ataques de rede cada vez mais complexos?
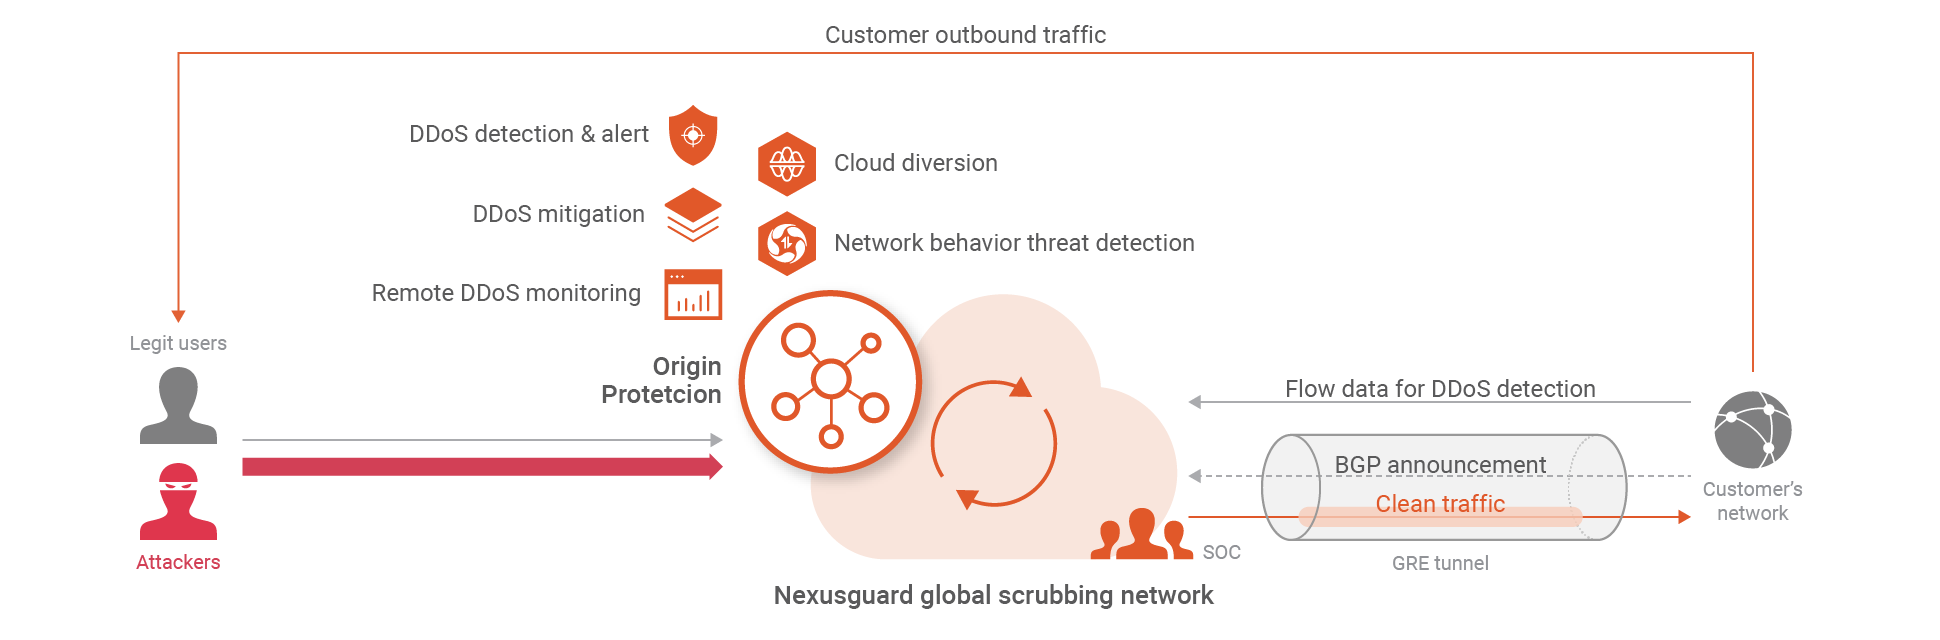
Projetado para proteger grandes redes contra ataques L3/L4 de todas as complexidades, o Nexusguard InfraProtect oferece às operadoras de telecomunicações e ISPs a capacidade de aproveitar a infraestrutura globalmente distribuída da Nexusguard como um sandbox externo para realizar análise de tráfego, modelagem e mitigação de ataques.
O mecanismo de detecção e mitigação em várias camadas conta com a Análise de Comportamento de Rede (NBA) para analisar dados de tráfego, detectar anomalias e alertar o CSP para redirecionar o tráfego para a nuvem de scrubbing da Nexusguard. Apenas o tráfego limpo é encaminhado de volta ao servidor de origem.
Benefícios
Para saber mais sobre como combater a ameaça de ataques do tipo Bit-And-Piece, leia sobre a Proteção de Origem.
Proteja Sua Infraestrutura Hoje

Artigos Relacionados

Single targets, multiple innocent victims

Hardening Web Applications using Secure HTTP Headers
