

Dé el primer paso hacia la excelencia en ciberseguridad
¿Por qué Nexusguard?

Más de 15 años

Más de 100 personas confían en nosotros

Protegiendo a 50 000

Más de 40


Más información sobre los cursos de Nexusguard Academy
Comencemos la conversación
¿Por qué Nexusguard?
Más de 15 años
Más de 100 personas confían en nosotros
Protegiendo a 50 000
Más de 40
Póngase en contacto con nuestros expertos
Comencemos la conversación
¿Por qué Nexusguard?
Más de 15 años
Más de 100 personas confían en nosotros
Protegiendo a 50 000
Más de 40
Comencemos la conversación
¿Por qué Nexusguard?
Más de 15 años
Más de 100 personas confían en nosotros
Protegiendo a 50 000
Más de 40
Cómo detectar y mitigar ataques DDoS de tipo Bit-and-piece, también conocidos como Carpet Bombing

Nexusguard

Compartir en:
Nexusguard Research ha identificado una nueva clase de ataques DDoS sigilosos conocidos como ataques "Bit-and-Piece", que tienen como objetivo las redes de proveedores de servicios en la nube (CSP) a nivel de ASN. Estos ataques dispersan pequeñas cantidades de tráfico basura a través de un conjunto diverso de direcciones IP en cientos de prefijos IP. Esta táctica sigilosa está diseñada para evadir la detección. Al pasar desapercibida, la convergencia del tráfico contaminado hacia el prefijo IP objetivo forma un flujo masivo que puede superar fácilmente los límites de capacidad de los dispositivos de mitigación genéricos, lo que provoca una alta latencia en el mejor de los casos o un bloqueo total en el peor.
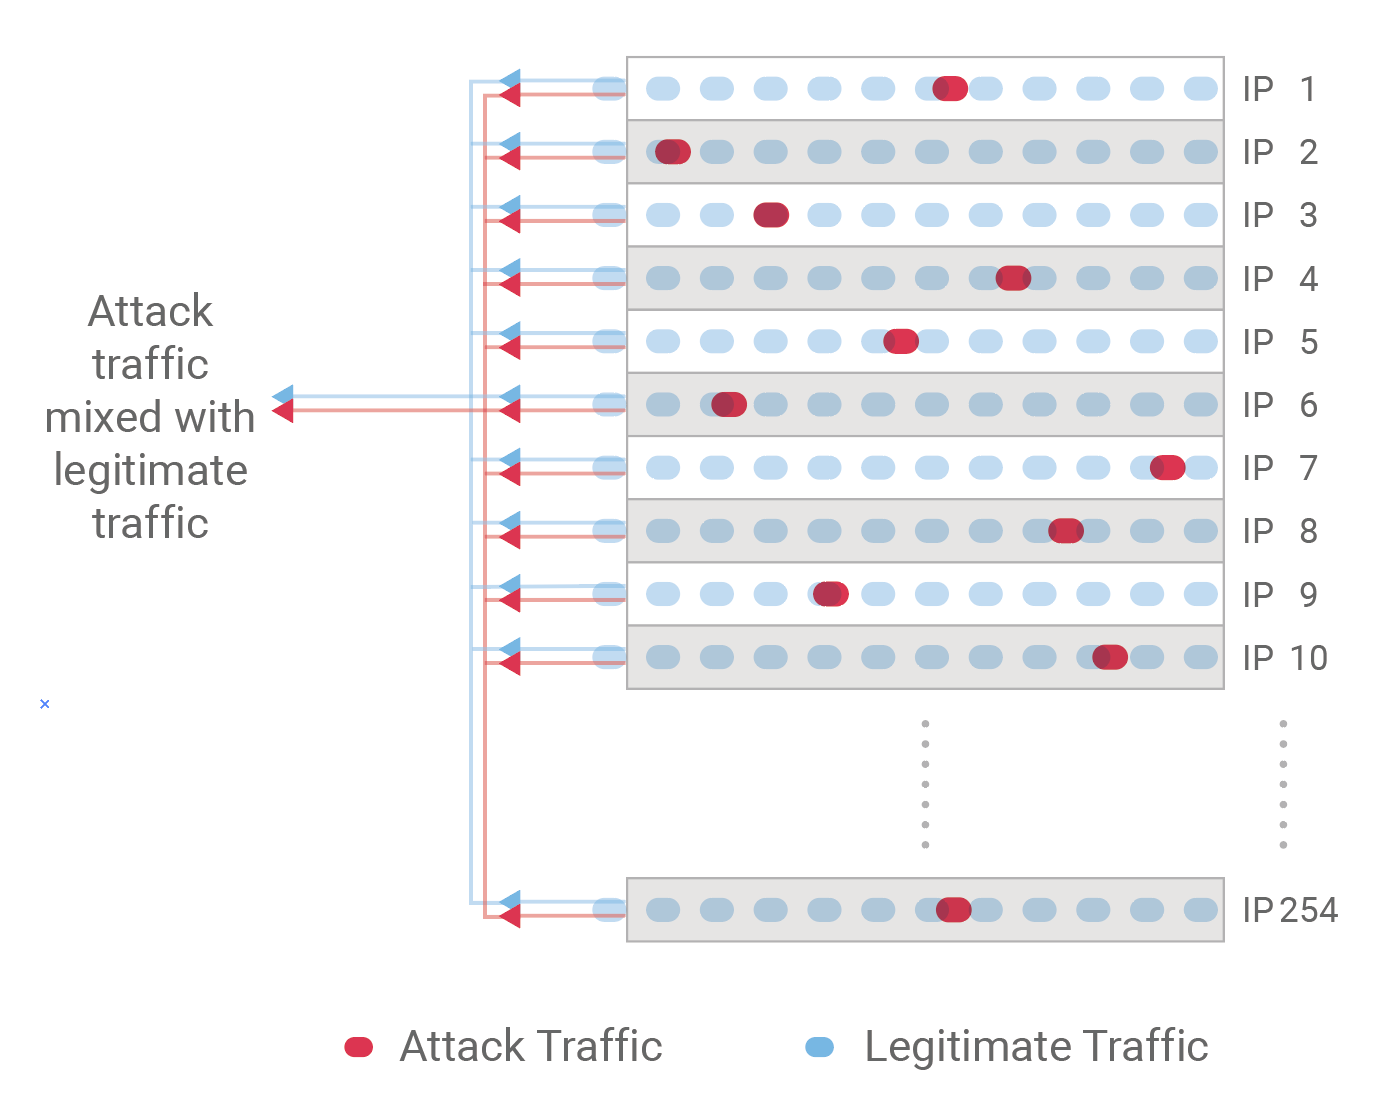
¿Por qué es difícil para las empresas de telecomunicaciones y los proveedores de servicios de Internet (ISP) detectar y mitigar este ataque?
Detección
Los dispositivos tradicionales basados en el análisis de flujo, como firewalls, balanceadores de carga, IPS, IDS, etc., a menudo no logran detectar ataques sigilosos de
capa de red, los cuales podrían convertirse ellos mismos en cuellos de botella.
Mitigación
Ante ataques potentes o avanzados como los ataques "Bit-and-Piece", el uso del blackholing de tráfico hacia
las direcciones IP objetivo como medida de mitigación ya no es eficaz ni viable.
¿Cómo contrarrestar la amenaza de ataques de red cada vez más complejos?
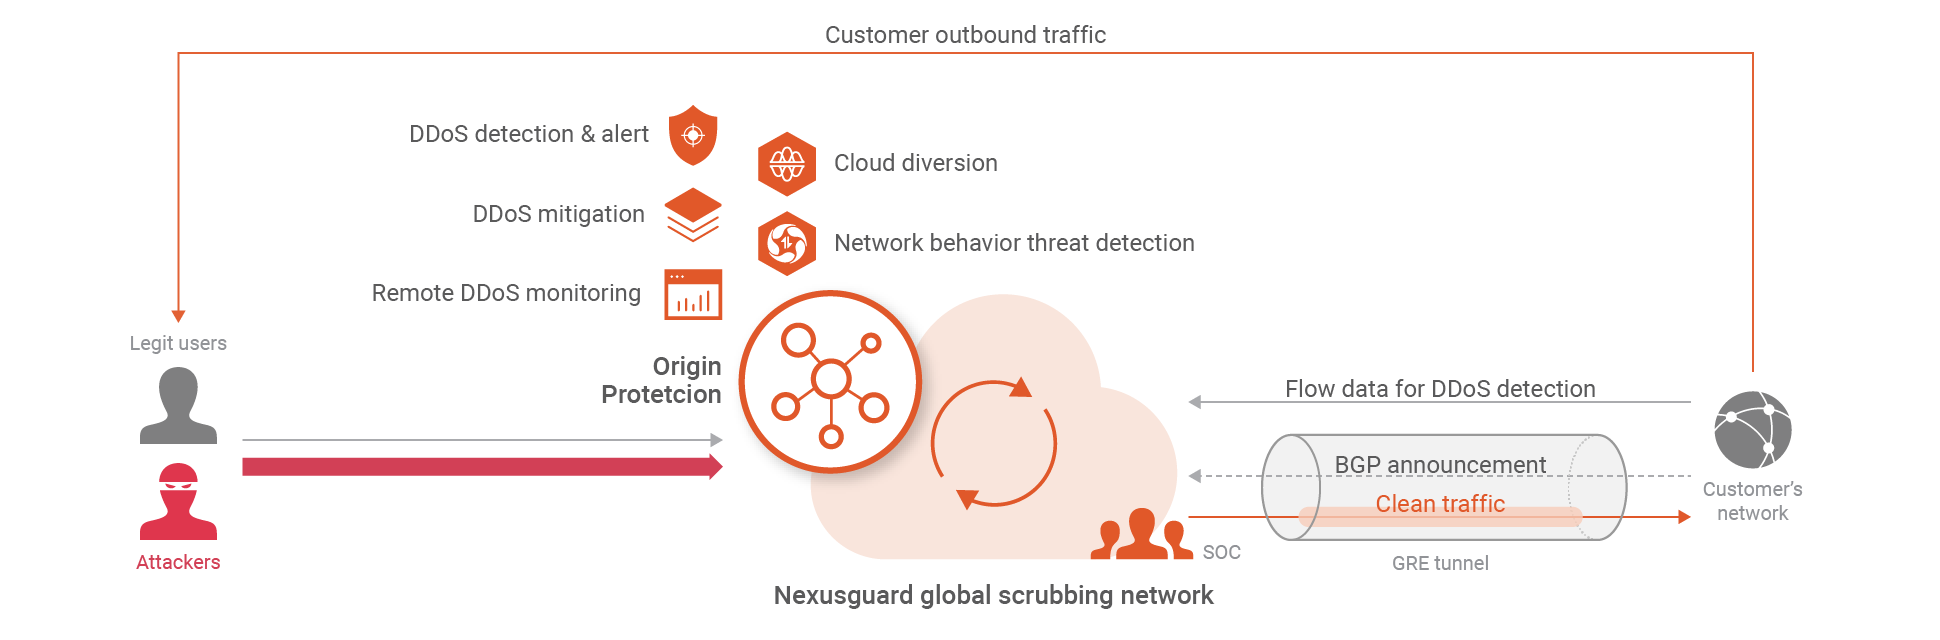
Diseñada para proteger redes de gran escala frente a ataques de capa 3 y 4 de cualquier complejidad, Nexusguard InfraProtect ofrece a las empresas de telecomunicaciones y proveedores de servicios de internet la capacidad de aprovechar la infraestructura distribuida globalmente de Nexusguard como un entorno aislado externo para realizar análisis de tráfico, modelado y mitigación de ataques.
El motor de detección y mitigación multicapa cuenta con Análisis de Comportamiento de Red (NBA) para examinar los datos de tráfico, detectar anomalías y alertar al CSP para que desvíe el tráfico hacia la nube de limpieza de Nexusguard. Solo el tráfico limpio se reenvía al servidor de origen.
Beneficios
Para obtener más información sobre cómo contrarrestar la amenaza de los ataques "Bit-and-Piece", lea sobre la Protección de Origen de Nexusguard.
Proteja su infraestructura hoy

Artículos relacionados
Cómo detectar y mitigar ataques DDoS de tipo Bit-and-piece, también conocidos como Carpet Bombing

Delivering Comprehensive Managed Security Services with Nexusguard Bastions
