

Dé el primer paso hacia la excelencia en ciberseguridad
¿Por qué Nexusguard?

Más de 15 años

Más de 100 personas confían en nosotros

Protegiendo a 50 000

Más de 40


Más información sobre los cursos de Nexusguard Academy
Comencemos la conversación
¿Por qué Nexusguard?
Más de 15 años
Más de 100 personas confían en nosotros
Protegiendo a 50 000
Más de 40
Póngase en contacto con nuestros expertos
Comencemos la conversación
¿Por qué Nexusguard?
Más de 15 años
Más de 100 personas confían en nosotros
Protegiendo a 50 000
Más de 40
Comencemos la conversación
¿Por qué Nexusguard?
Más de 15 años
Más de 100 personas confían en nosotros
Protegiendo a 50 000
Más de 40
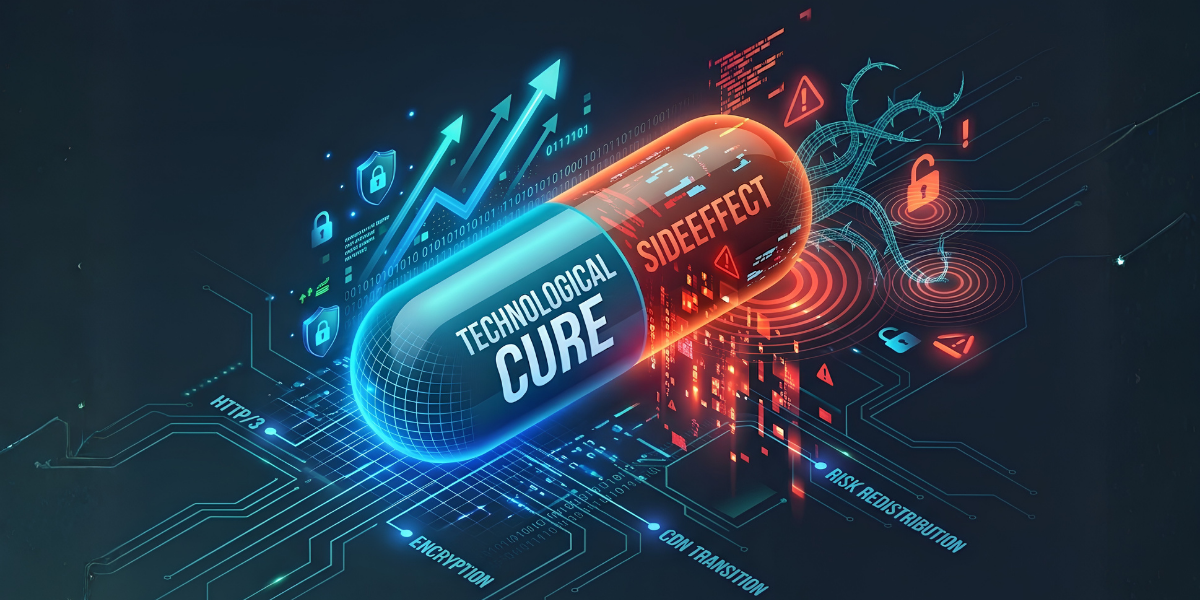
Toda solución tecnológica tiene efectos secundarios

Donny Chong
Nexusguard
Compartir en:
Desde la arquitectura de Internet hasta el cifrado, la computación en la nube y HTTP/3, cada avance resuelve problemas reales mientras crea otros nuevos que alguien más debe gestionar.
La medicina ofrece una lección útil sobre el progreso. Un nuevo tratamiento puede curar una afección mientras introduce efectos secundarios en otra parte. Los antibióticos transformaron la atención médica moderna, pero su éxito también creó las condiciones para la resistencia a los antimicrobianos. La conclusión no es que los antibióticos fueran un error. Es que resolver un problema cambia el sistema que lo rodea, y el sistema modificado crea sus propios problemas nuevos.
La tecnología funciona de manera muy similar. Nos gusta describir el progreso como una línea recta: las redes se vuelven más rápidas, las plataformas en la nube más escalables, el cifrado más robusto y la IA más capaz. Cada generación soluciona algo que frustraba a la anterior. Sin embargo, el progreso rara vez elimina el riesgo por completo. Más a menudo, lo desplaza a otro lugar, cambia su forma o expone debilidades que antes no importaban.
Eso no hace que el progreso sea malo. Simplemente significa que cada mejora cambia las suposiciones sobre las que se construyó el resto del sistema, y esas suposiciones rara vez cambian en todas partes al mismo tiempo. Las tecnologías antiguas y nuevas coexisten, a veces durante décadas, y es a menudo en esa superposición donde surgen problemas de seguridad inesperados.
Un estudio reciente sobre un ataque llamado CDN Tsunami es un buen ejemplo.
Cuando la eficiencia crea una debilidad
HTTP/3 fue creado para mejorar el funcionamiento de la web. Construido sobre QUIC en lugar de TCP, reduce la sobrecarga de conexión, maneja mejor la pérdida de paquetes en flujos concurrentes y es particularmente útil en redes móviles y menos fiables. También utiliza QPACK para comprimir los encabezados HTTP de manera más eficiente. Estas son mejoras genuinas, y HTTP/3 es compatible actualmente con aproximadamente el 40% de las solicitudes web medidas por HTTP Archivede Nexusguard.
El problema es que Internet no se actualiza todo a la vez. Un navegador puede hablar HTTP/3 con una CDN mientras la CDN sigue hablando HTTP/1.1 con el servidor de origen que tiene detrás. Esta es una arquitectura perfectamente normal, y a menudo práctica, porque permite que el borde de Internet adopte protocolos más nuevos sin obligar a cada servidor de aplicaciones, firewall y balanceador de carga a actualizarse simultáneamente.
CDN Tsunami muestra lo que puede suceder en esa transición. Los investigadores demostraron que una solicitud HTTP/3 compacta y comprimida eficientemente puede expandirse significativamente cuando la CDN la traduce a HTTP/1.1 para el origen. También demostraron que múltiples flujos HTTP/3 transportados eficientemente dentro de una conexión QUIC pueden traducirse en un uso desproporcionado de las conexiones del backend. Bajo condiciones experimentales específicas, la amplificación de ancho de banda reportada alcanzó aproximadamente 350 veces.
El punto importante es que ninguna de las tecnologías individuales necesita estar rota. QPACK puede estar comprimiendo encabezados exactamente como fue diseñado, QUIC puede estar multiplexando flujos exactamente como fue diseñado, y HTTP/1.1 puede estar recibiendo HTTP ordinario exactamente como fue diseñado. La debilidad aparece en la relación entre esos componentes, cuando la eficiencia de un lado se convierte en un consumo de recursos mucho mayor en el otro.
Internet siempre ha cargado con los efectos secundarios de su propio éxito
Los ataques DDoS siguen el mismo patrón. Uno de los logros definitorios de Internet es que millones de dispositivos y redes operados de forma independiente pueden comunicarse entre sí. Su apertura, interoperabilidad y descentralización son precisamente lo que le permitió volverse global, pero esas mismas características también hacen posibles los ataques distribuidos.
Si millones de máquinas legítimas pueden comunicarse con el mismo servicio, entonces millones de máquinas comprometidas pueden hacer lo mismo. Los ataques de reflexión explotan protocolos que fueron diseñados para responder a solicitudes. Las redes de bots explotan la conectividad barata y omnipresenteLos ataques a nivel de aplicación aprovechan el hecho de que una pequeña solicitud a veces puede hacer que un servidor realice un trabajo considerable.
Esta es una de las razones por las que es poco probable que los ataques DDoS desaparezcan simplemente mediante una solución técnica definitiva. Muchas técnicas de DDoS son abusos de capacidades que Internet realmente necesita. Podríamos imaginar una red en la que cada ruta de comunicación estuviera estrictamente controlada, cada identidad verificada centralmente y cada solicitud preautorizada, pero ya no se parecería a la Internet abierta que alcanzó el éxito en primer lugar.
El problema no es simplemente que Internet estuviera mal diseñada. Fue diseñada para un entorno diferente, con supuestos y prioridades distintos. El progreso cambió el entorno, y los atacantes aprendieron a explotar la brecha entre esos supuestos originales y la realidad actual.
El cifrado nos dio protección, y los atacantes aprendieron a convertirlo en un arma
El cifrado puede ser un ejemplo aún más claro de tecnología de doble filo. Pasamos décadas mejorando la criptografía precisamente porque queríamos que el cifrado fuera difícil, idealmente imposible, de romper sin la clave correcta. Un cifrado sólido protege la banca, las comunicaciones gubernamentales, los mensajes personales, la propiedad intelectual y casi todas las transacciones digitales significativas.
El ransomware utiliza ese éxito en nuestra contra. Los atacantes no necesitan vencer un cifrado sólido; lo utilizan. La misma propiedad matemática que impide que una persona no autorizada lea datos protegidos puede usarse para evitar que el legítimo propietario acceda a sus propios archivos. En ese sentido, uno de los mayores logros defensivos de la ciberseguridad se convirtió en una herramienta ofensiva altamente eficaz.
La respuesta, obviamente, no es un cifrado más débil. Seguimos necesitando que el cifrado sea fuerte. En cambio, el problema de seguridad se traslada a otra parte: hacia la protección de puntos finales, controles de identidad, gestión de privilegios, copias de seguridad, arquitectura de recuperación y la capacidad de detener a un atacante antes de que tenga la oportunidad de cifrar datos valiosos.
Ese es el patrón recurrente. La tecnología resuelve el problema para el que fue diseñada, mientras cambia simultáneamente dónde aparecerá el siguiente problema.
Cada nueva capacidad tiene un caso de uso inverso
El mismo principio puede observarse en gran parte de la tecnología moderna. Las API facilitan la integración y automatización del software, pero también permiten a los atacantes interactuar con las aplicaciones a velocidad de máquina. La automatización reduce el costo del trabajo repetitivo para los defensores y las empresas, al tiempo que lo reduce también para los atacantes. La IA hace que el análisis, la escritura y el desarrollo de software sean más baratos y rápidos, pero también puede reducir el costo del reconocimiento, la suplantación de identidad y la automatización de ataques.
El almacenamiento en caché reduce la carga de trabajo de la infraestructura, al tiempo que plantea interrogantes sobre el envenenamiento de caché y la coherencia. La federación de identidades facilita que las personas accedan a múltiples sistemas, a la vez que hace que una identidad comprometida sea potencialmente más valiosa. Incluso la observabilidad y la telemetría, diseñadas para dar a las organizaciones una mayor visión de su infraestructura, pueden convertirse en fuentes de información confidencial si se exponen a la parte equivocada.
El hilo conductor no es que la nueva tecnología sea insegura. Es que cada capacidad cambia la economía y los supuestos del sistema que la rodea.
Por lo tanto, los equipos de seguridad deben hacerse una segunda pregunta cada vez que celebramos una mejora. La primera pregunta es obvia: ¿qué puede hacer ahora esta tecnología? La segunda es menos cómoda: ¿qué nueva asimetría acabamos de crear?
El verdadero problema suele ser la transición
Quizás lo más interesante de CDN Tsunami no sea HTTP/3 en sí mismo, sino la coexistencia de generaciones tecnológicas. La tecnología rara vez evoluciona reemplazando limpiamente un sistema por otro. En la práctica, terminamos con un sistema nuevo conectado a uno antiguo a través de una capa de traducción, un requisito de compatibilidad o una dependencia heredada.
Los clientes HTTP/3 coexisten con orígenes HTTP/1.1. Las aplicaciones nativas de la nube dependen de sistemas de identidad heredados. Las API modernas se sitúan frente a bases de datos diseñadas hace décadas. Los agentes de IA están empezando a interactuar con sistemas construidos bajo la premisa de que cada solicitud proviene de una aplicación operada por humanos. Cada generación añade una capa adicional en lugar de eliminar por completo la anterior.
Estas interfaces merecen más atención en materia de seguridad de la que suelen recibir. Las capas de compatibilidad, las pasarelas, los traductores de protocolos y los proxies existen para que las diferentes generaciones de tecnología se entiendan entre sí, pero también trasladan el coste, el estado y el consumo de recursos de un lado a otro. Ahí es precisamente donde puede aparecer la asimetría.
El caso de CDN Tsunami ilustra esto claramente, ya que el atacante no necesita necesariamente generar enormes cantidades de tráfico de forma directa. El atacante solo necesita encontrar una situación en la que una pequeña cantidad de actividad provoque que un intermediario realice mucho más trabajo aguas abajo.
Una vez que analizamos la seguridad desde esta perspectiva, la amplificación se convierte en un concepto mucho más amplio que el simple ancho de banda. Puede referirse al tiempo de CPU, la memoria, el gasto en la nube, las consultas a bases de datos, los trabajadores de aplicaciones, las tablas de conexiones o incluso la atención humana. Cualquier sistema donde una entrada económica pueda desencadenar una salida desproporcionadamente costosa crea una oportunidad que merece ser examinada.
El progreso necesita custodios
Nada de esto es un argumento para frenar la tecnología. HTTP/3 debería seguir mejorando Internet. La infraestructura en la nube debería ser más elástica. El cifrado debería ser más robusto. La IA debería ser más capaz. El progreso sigue siendo progreso, incluso cuando genera nuevos problemas.
Pero si aceptamos que el progreso crea efectos secundarios inevitablemente, la innovación no puede ser responsabilidad exclusiva de quienes la construyen. La medicina no se detiene en el descubrimiento de un nuevo tratamiento. Los médicos, farmacólogos, investigadores, reguladores y sistemas de salud pública existen para comprender qué sucede después de que ese tratamiento llega al mundo real, incluyendo sus efectos secundarios, interacciones y consecuencias imprevistas.
La tecnología necesita su propio equivalente. Los organismos de normalización, los investigadores de seguridad, los operadores de infraestructura, los profesionales de la ciberseguridad y los proveedores de tecnología tienen un papel que desempeñar a la hora de entender qué ha cambiado, identificar las debilidades que han surgido con ello y construir las salvaguardas que permitan a todos los demás seguir avanzando.
Este papel cobra mayor importancia a medida que los sistemas se vuelven más complejos, porque la complejidad rara vez desaparece; se acumula. Cada nueva capa se asienta sobre algo más antiguo, y cada conexión entre ellas crea otro punto donde las suposiciones pueden divergir. Por lo tanto, necesitamos personas y organizaciones cuyo propósito no sea simplemente inventar la siguiente capacidad, sino examinar continuamente qué cambia esa capacidad a su alrededor.
El progreso no elimina el riesgo. Lo redistribuye.
La tarea no es evitar esa realidad, sino asegurarse de que alguien esté prestando atención a dónde se ha trasladado el riesgo. Los innovadores seguirán impulsando la frontera hacia adelante; el trabajo igualmente importante de los custodios de la tecnología es asegurarse de que esa frontera siga siendo habitable.
Proteja su infraestructura hoy


Artículos relacionados

What Is A DNS Attack And Why Are They Dangerous?

Cuando las fronteras digitales fallan: lo que el fuego cruzado de Indochina nos enseña al resto de nosotros
